Crypto hack nieuws: alle aanvallen sinds de Binance-hack en hoe je je beschermt
Binance, Mercado Bitcoin, BTCPay Server, een WordPress-plug-in en gekaapte WhatsApp-accounts: sinds 29 oktober gaat er bijna geen dag voorbij zonder cryptohack. Elk geval met de stand van zaken, de schade en de stappen die je nu beschermen.
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
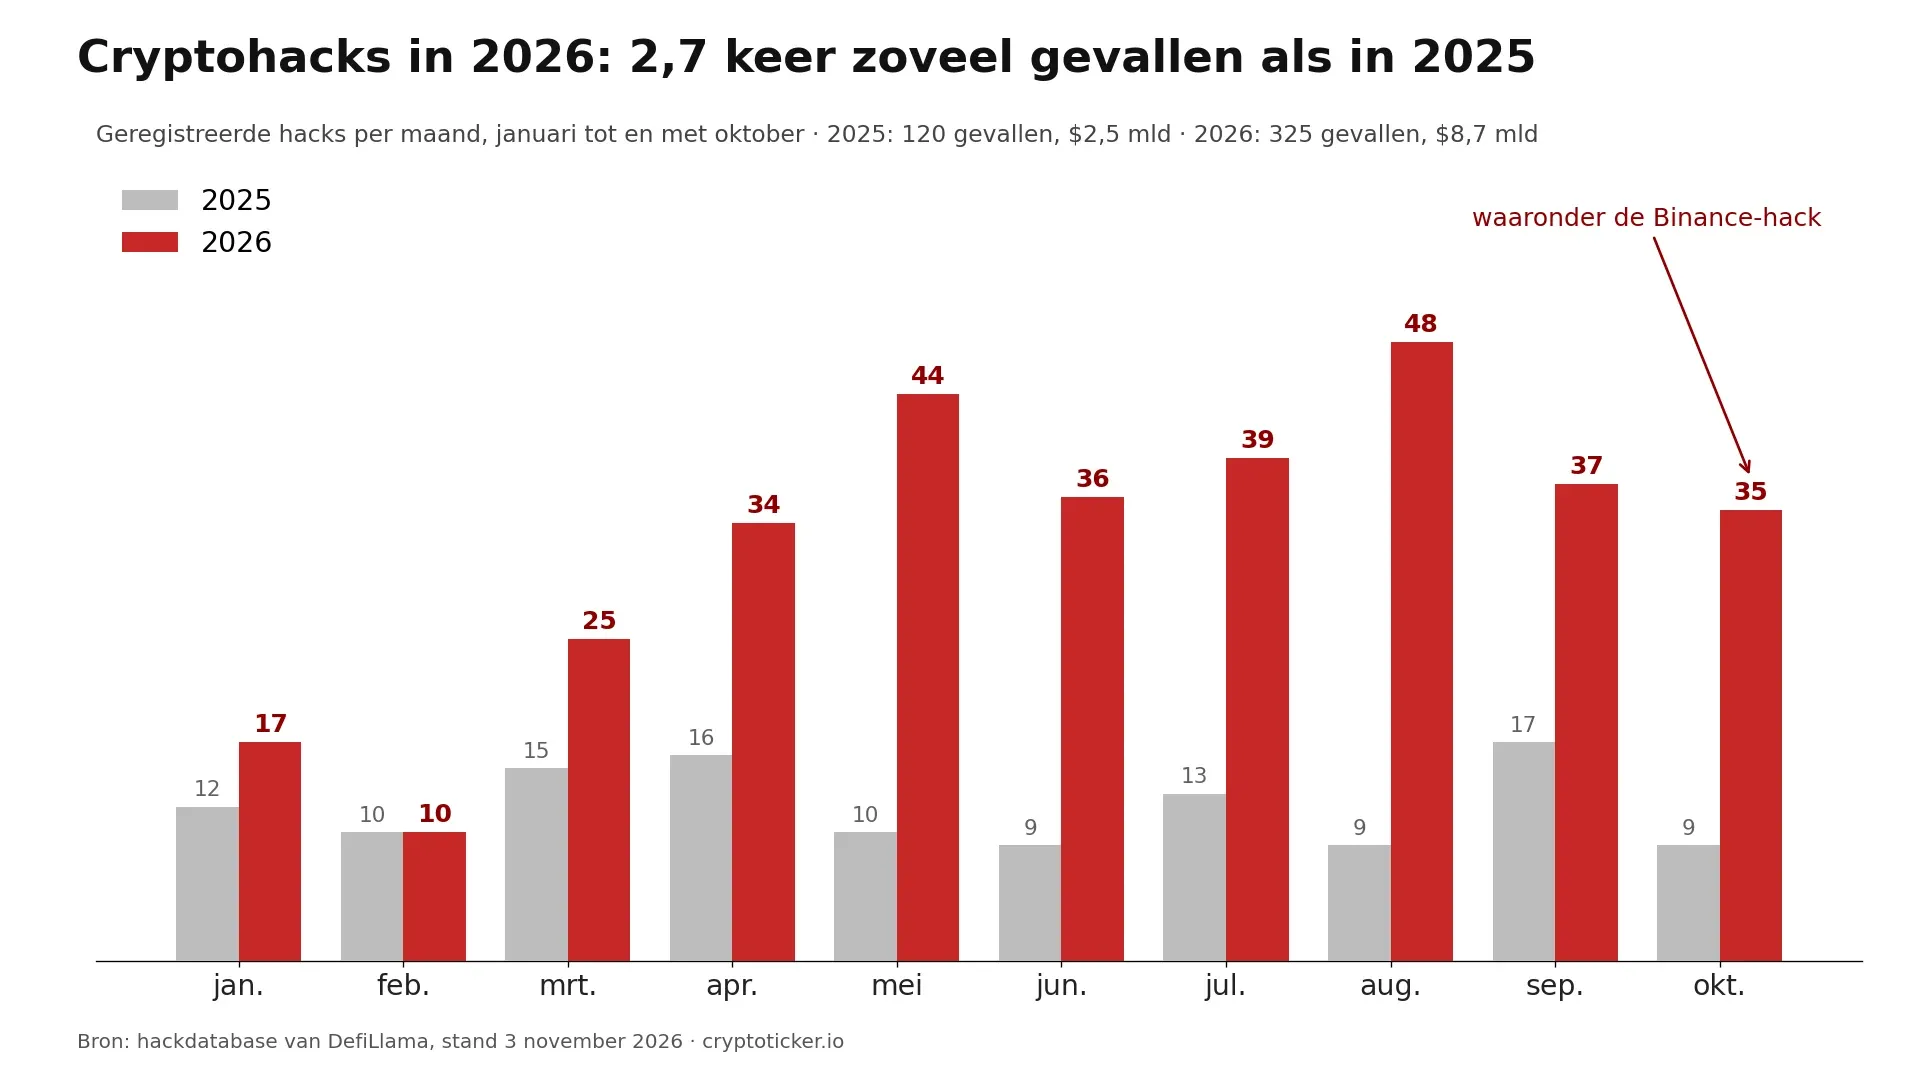
Sinds de Binance-hack van 29 oktober 2026 gaat er bijna geen dag voorbij zonder nieuwe cryptohack. Binance verloor ongeveer 6,3 miljard dollar, daarna troffen aanvallen Polymarket, Chainalysis, twaalf DeFi-sites via hun domeinregistrar Name.com, beheerders van BTCPay Server en op 2 november de Braziliaanse beurs Mercado Bitcoin. Dezelfde dag werden aanvallen bekend op een kritiek lek in een WordPress-plug-in voor cryptobetalingen, en de politie in Singapore waarschuwde voor gekaapte WhatsApp-accounts die malware versturen. Volgens de hackdatabase van DefiLlama waren er van januari tot en met oktober 2026 al 325 cryptohacks met 8,7 miljard dollar schade, 2,7 keer zoveel gevallen als in dezelfde periode van 2025. Hier staat elk actueel geval met de stand van zaken en de volgende stap die je beschermt. Dit overzicht wordt bij elk nieuw geval aangevuld.
Het belangrijkste in het kort
- Binance, 29 oktober: ongeveer 6,3 miljard dollar gestolen; de beurs heeft naar eigen zeggen zo'n 95 procent uit eigen middelen vervangen, en sinds 2 november is het proof of reserves voor tien tokens zelf te controleren.
- Daders: de FBI noemt de Noord-Koreaanse groep TraderTraitor, Noord-Korea ontkent dat sinds 2 november.
- Mercado Bitcoin, 2 november: 40 tot ruim 46 miljoen dollar weggesluisd, stortingen en opnames stopgezet.
- BTCPay Server, 1 november: hot wallets van oudere installaties leeggehaald, update naar versie 2.4.7 nodig.
- WordPress, 2 november: aanvallen op de plug-in CryptoPayment Gateway, ernst 10 op 10, nog zonder patch.
- DefiLlama: 325 cryptohacks van januari tot en met oktober 2026, in augustus alleen al 48, meer dan één per dag.
Crypto hack nieuws: alle gevallen sinds 29 oktober op een rij
De tabel toont elke grotere aanval sinds de Binance-hack, gesorteerd op datum. De bedragen komen van de getroffen partijen zelf of van blockchainanalisten; waar cijfers verschillen, staat de bandbreedte.
| Datum | Doelwit | Schade | Stand | Jouw volgende stap |
|---|---|---|---|---|
| 25 t/m 29 okt. | Nep-app „Padre Terminal” (iPhone) | ongeveer 23.000 dollar uit 27 Solana-wallets | app verwijderd | Nooit een private key in een app invoeren |
| 29 okt. | Binance | ongeveer 6,3 mld. dollar | 95 % vervangen, reserves controleerbaar | Saldo controleren met de proof-of-reserves-tool |
| 29 okt. | Polymarket | ongeveer 2,7 mln. dollar uit 726 wallets | handel weer open, vergoeding toegezegd | Accountbewegingen controleren |
| 30 okt. | Chainalysis | namen en e-mailadressen van medewerkers van klanten | lek bevestigd | Mails van zogenaamde onderzoekers wantrouwen |
| 30 en 31 okt. | Twaalf DeFi-sites via Name.com | ongeveer 138.000 tot 202.000 dollar | domeinen werken weer normaal | Goedkeuringen van 30 en 31 oktober intrekken |
| 1 nov. | BTCPay Server | hot wallets van oudere installaties | update 2.4.7 beschikbaar | Server bijwerken, hot wallet controleren |
| 2 nov. | Mercado Bitcoin | 40 tot ruim 46 mln. dollar | stortingen en opnames stopgezet | Alleen de officiële kanalen van de beurs gebruiken |
| 2 nov. | WordPress-plug-in CryptoPayment Gateway | aanvalspogingen waargenomen | geen patch, ernst 10 | Plug-in uitschakelen, ontvangstadres controleren |
| 2 nov. | WhatsApp-accounts (waarschuwing uit Singapore) | malware met keylogger | politie waarschuwt | Geen .iso-, .rar- of .zip-bestanden uit chats openen |
Waarom er bijna elke dag een nieuwe cryptohack is
Het aantal cryptohacks is in 2026 sterk gestegen. De hackdatabase van DefiLlama telt 325 gevallen van januari tot en met oktober, tegen 120 in dezelfde periode van 2025. De schade steeg van 2,5 naar 8,7 miljard dollar, waarvan 6,5 miljard alleen al in oktober, bijna allemaal door Binance. Sinds april ligt het aantal elke maand boven de 30, in augustus waren het er 48.
Opvallend is waar de aanvallers toeslaan. Van de 15 gevallen die DefiLlama tussen 25 oktober en 2 november registreerde, deelt de database er zes in bij de categorie frontend en infrastructuur, waaronder Binance, Polymarket en BTCPay Server. De fout zat daar niet in de code van een blockchain, maar in een laptop, een ingebed script van een dienstverlener of een server. Onze inschatting: de blockchains zelf houden stand, de zwakke plekken zijn de mensen, tools en dienstverleners eromheen. Daar kun je jezelf ook het best beschermen, meer daarover aan het eind van dit overzicht.
Binance-hack: wat er op 3 november bekend is
Met ongeveer 6,3 miljard dollar is de Binance-hack de grootste cryptodiefstal ooit. Volgens de eerste mededeling van de beurs gebruikte de aanvaller de gecompromitteerde laptop van een DevOps-engineer om bij een servicecontainer te komen en diende hij van daaruit ongeautoriseerde opnames in. De FBI schrijft de aanval toe aan de Noord-Koreaanse groep TraderTraitor, die ook achter de Bybit-hack van 2025 zat. Noord-Korea wijst dat af: Kim Yo-jong, zus van leider Kim Jong Un, noemde de beschuldigingen volgens de BBC een provocatie van de VS. Wat er over de daders bekend is, staat in Noord-Korea achter de Binance-hack?
Het geld is niet teruggehaald. Volgens de telling van onderzoeker ZachXBT hadden uitgevers en netwerken tot 30 oktober ongeveer 2,83 miljard dollar bevroren; de rest staat bij de aanvaller of wordt witgewassen, daarom zette het swapnetwerk THORChain swaps een tijd stil, zoals we melden in THORChain stopt swaps. Binance draait op voor de schade van zijn klanten: ongeveer 95 procent is volgens de beurs vervangen, de resterende 5 procent zijn minder liquide tokens die nog worden bijgekocht. Sinds „Recovery Update #5” van 2 november kunnen gebruikers voor BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD en ZEC zelf nagaan of hun saldo minstens 1:1 gedekt is. Op 4 november volgt een nieuwe momentopname met meer tokens. Hoe dat werkt, lees je in het proof of reserves van Binance.
Sinds 1 november gaat op X het verhaal rond dat de betrokken engineer een affaire had met een Noord-Koreaanse spionne. Daar is geen bewijs voor, en Binance-medeoprichter Yi He noemde het onwaar. Onze controle van deze en andere theorieën staat in de factcheck over de Binance-hack.
Mercado Bitcoin: tweede beurshack binnen een week
Op 2 november bevestigde Mercado Bitcoin, de grootste cryptobeurs van Brazilië, een aanval op zijn systemen en zette alle stortingen en opnames stop. Volgens Cointelegraph vloeiden cryptotegoeden ter waarde van ruim 46 miljoen dollar weg via minstens tien blockchains; DefiLlama noemt 40 miljoen. De beurs verklaart dat zijn klanten geen schade hebben geleden. Details staan in Mercado Bitcoin stopt opnames.
Het geval laat vooral één ding zien: ook na Binance blijft elke centrale beurs een doelwit, en wie daar een saldo aanhoudt, kan er in noodgevallen dagenlang niet bij. Handel je op een beurs, kies dan een beurs met MiCA-vergunning; onze vergelijking van cryptobeurzen met MiCA-vergunning laat zien welke dat zijn.
BTCPay Server, Polymarket en Name.com: aanvallen via tools en dienstverleners
Drie gevallen van de afgelopen dagen volgen hetzelfde patroon: de aanvallers braken niet in op een blockchain, maar in een tool die gebruikers vertrouwen.
- BTCPay Server: laat op de avond van 1 november waarschuwde het team van de zelfgehoste bitcoin-betaaldienst dat hot wallets op oudere installaties werden leeggehaald. Volgens BleepingComputer gaat het om instanties tot en met versie 2.4.1, de oplossing is de update naar 2.4.7. Wat beheerders nu moeten doen: BTCPay Server-hack.
- Polymarket: op 29 oktober zette de voorspellingsmarkt de handel op zijn internationale platform stil. Volgens The Hacker News hadden aanvallers een ingebed script van dienstverlener DebugBear gekaapt en ongeveer 2,7 miljoen dollar uit 726 wallets weggehaald. Polymarket zegde alle getroffenen een vergoeding toe, meer in aanval op Polymarket via een externe dienstverlener.
- Name.com: in de nacht naar 31 oktober leidden aanvallers de DNS-records om van minstens twaalf DeFi-sites die bij deze Amerikaanse registrar staan. Bezoekers kwamen op kopieën met een wallet drainer terecht, terwijl het adres in de browser klopte. Volgens Bitquery verloren 32 wallets samen ongeveer 202.000 dollar. Heb je een van deze sites op 30 of 31 oktober gebruikt, trek dan de verleende goedkeuringen in.
Daarbij komt het datalek bij Chainalysis van 30 oktober: namen, e-mailadressen en functies van medewerkers die bij klanten met de software werken, zijn uitgelekt. Zulke gegevens zijn grondstof voor geloofwaardige phishingmails namens zogenaamde onderzoekers.
 Cryptobeurzen met MiCA-vergunning vergeleken
WordPress-plug-in voor cryptobetalingen: kritiek lek wordt misbruikt
Accepteert je WordPress-webshop cryptobetalingen met de plug-in CryptoPayment Gateway, schakel die dan nu uit. Het lek CVE-2026-81648 in de versies 1.2.1 en 1.2.2 heeft de hoogste ernst, 10 op 10: zonder in te loggen kan iedereen de opgeslagen instellingen van de betaalplug-in lezen en overschrijven en bestanden verwijderen. Volgens beveiligingsbedrijf Defused staan daarin ook inloggegevens van wallets in platte tekst, en sinds 2 november ziet het de eerste aanvalspogingen. Volgens Patchstack is er nog geen officiële patch.
Het gevaar: een aanvaller kan het ontvangstadres vervangen, waarna de betalingen van je klanten ongemerkt bij hem belanden. Heb je de plug-in gebruikt, schakel hem dan niet alleen uit, maar vergelijk ook het walletadres in de instellingen met je eigen administratie en vernieuw de opgeslagen inloggegevens.
WhatsApp-hack: gekaapte accounts versturen malware
De politie in Singapore waarschuwde op 2 november voor een golf van gekaapte WhatsApp-accounts. Volgens AsiaOne sturen de aanvallers vanaf die accounts bestanden met namen als „Invoice 2026-09-15.iso”, „Statement of Account_54d3.zip” of „Salary Revision.rar” naar vrienden, collega's en leidinggevenden. Wie ze op een computer opent, installeert malware die toetsaanslagen vastlegt en schermafbeeldingen maakt. Financiële schade is tot nu toe niet gemeld.
Voor cryptobeleggers is dat precies het gevaar: een programma dat je toetsaanslagen meeleest, ziet ook wachtwoorden van beursaccounts en elke seedphrase die je intypt. De truc is niet aan Singapore gebonden, hij kan iedereen treffen die WhatsApp Web of WhatsApp Desktop gebruikt. Zet verificatie in twee stappen aan en controleer onder „Gekoppelde apparaten” of er onbekende sessies actief zijn.
Nep-crypto-app in de App Store: Padre Terminal
Ook apps uit officiële stores zijn geen garantie. Volgens BleepingComputer heeft de nep-trading-app „Padre Terminal” in de App Store van Apple sinds 25 oktober 27 Solana-wallets voor in totaal ongeveer 23.000 dollar leeggehaald, nadat gebruikers hun private keys hadden geïmporteerd. Het echte platform bestaat alleen in de browser, en de nepversie is inmiddels uit de App Store verdwenen.
Zo bescherm je je tegen de volgende cryptohack
Het goede nieuws: een paar vaste regels helpen tegen de meeste huidige aanvallen. We raden deze vijf stappen aan:
- Coins die je niet verhandelt, horen in je eigen wallet. Alleen zo raakt een beurshack ze niet. Onze hardware-walletvergelijking laat zien welke apparaten geschikt zijn.
- Seedphrase en private key nooit digitaal. Niet intypen op een apparaat, niet fotograferen en nooit in een app of op een website invoeren.
- Open nooit bestanden uit chats, vacatures of mails op de computer waarop je wallet of beursaccount draait. Dat geldt voor .iso, .rar en .zip net zo goed als voor zogenaamde programmeertoetsen.
- Trek goedkeuringen regelmatig in. Controleer na een incident zoals bij Name.com met een tool als Revoke.cash welke contracten nog bij je tokens kunnen.
- Beveilig je accounts. Inloggen in twee stappen met een app of beveiligingssleutel in plaats van sms, een whitelist voor opnameadressen op de beurs en een apart e-mailadres alleen voor cryptoaccounts.
De gids crypto veilig bewaren legt dat stap voor stap uit. Hoe de Binance-hack zich verhoudt tot eerdere gevallen, zie je in onze lijst van de grootste cryptohacks. Alle afzonderlijke berichten staan in de rubriek cryptohacks.
Veelgestelde vragen over de recente cryptohacks
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Gerelateerde artikelen
- BTCPay Server-hack: bitcoin-hotwallets leeggehaald, zet je server nu uit
- Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
- Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
- Crypto-weekoverzicht: Binance-hack, crash op Wall Street en goud onder druk
- Is dit het einde? Hoe diep bitcoin na de Binance-hack nog kan zakken
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
29 oktober 2026 23:45
Bitcoin shorten tijdens de crash: zo zet je in Nederland in op dalende koersen
Bitcoin zakte na de Binance-hack onder 79.000 dollar. Wie wil inzetten op dalende koersen of zich wil indekken, kan dat ook in de EU: via OKX Europe met tot tien keer hefboom, margin trading bij Bybit EU of inverse ETP's. Hoe een short werkt, een rekenvoorbeeld en de risico's.

30 oktober 2026 16:26
Binance-hack: waarom 6,3 miljard dollar niet genoeg is voor een faillissement
Binance verliest 6,3 miljard dollar in de grootste cryptohack ooit. Hoeveel is er nodig voor een faillissement, en wat betekent dat voor de cryptomarkt?
31 oktober 2026 05:42
Binance-hack en beurscrash binnen 24 uur: toeval of verband?
De grootste cryptodiefstal ooit op donderdagavond, de slechtste dag op Wall Street sinds juni op vrijdag. Hangen de Binance-hack en de beurscrash samen? Onze analyse van tijdlijn, omvang en geldstromen, en waar crypto en aandelen elkaar echt raken.
29 oktober 2026 23:43
BNB crash: Binance Coin keldert na de hack. Wacht BNB het lot van FTT?
BNB verloor na de Binance-hack binnen 35 minuten 6,3 procent en is de zwakste van de tien grootste munten, terwijl er geen enkele BNB werd gestolen. Waarom de token toch keldert, wat de vergelijking met FTT waard is en welke niveaus nu tellen.
29 oktober 2026 23:52
Binance-hack: vermoedelijk 2,8 miljard dollar uit hot wallet weggesluisd
Op donderdagavond vloeide uit de Binance-wallet ‘Binance 14’ binnen enkele minuten zo'n 2,8 miljard dollar naar onbekende adressen. De aanvaller had de wallet via een Ethereum-functie aan een eigen contract gekoppeld. Tether en Circle hebben zo'n 2,4 miljard dollar bevroren. Binance zegt dat het geld van klanten veilig is en onderzoekt het incident.
27 oktober 2026 04:26

Cryptocrash: waarom bitcoin onder 81.000 dollar zakte en altcoins nog harder bloeden
Bitcoin zakte op donderdag tot 80.427 dollar, ethereum, solana en BNB verloren vier tot zes procent. Binnen 24 uur werden posities met hefboom ter waarde van 1,16 miljard dollar gedwongen gesloten, en achter de cryptocrash zitten drie oorzaken die op elkaar inwerken.
30 oktober 2026 16:40
Binance becijfert de hack op 6,3 miljard dollar: dit kun je nu doen
Binance noemt voor het eerst zelf een oorzaak: de overgenomen laptop van een DevOps-engineer zou de toegang tot een servicecontainer hebben geopend, private walletsleutels zouden niet zijn weggelekt. De totale schade schat de beurs op ongeveer 6,3 miljard dollar, waarvan zo'n 3 miljard als bevroren geldt.
29 oktober 2026 23:45
Grootste crypto-hack ooit? Binance sluit aan in de rij van beurshacks
Met ongeveer 2,8 miljard dollar zou de mogelijke Binance-hack de grootste diefstal ooit bij een cryptobeurs zijn. De grootste hacks op een rij, waarom beurzen steeds vaker worden getroffen, wat Tornado Cash ermee te maken heeft en wat eerdere gevallen voor de koers betekenden.
29 oktober 2026 23:40
Binance-opnames na de hack: Solana en XRP gepauzeerd, bitcoin en ethereum werken
Binance heeft de hack bevestigd: medeoprichter Yi He zegt dat de beurs alle verliezen vergoedt, stortingen en opnames zijn tijdelijk stilgezet. Wat dat voor klanten betekent en waar je nu op moet letten.
1 november 2026 06:08
Binance opent opnames weer: 15 netwerken eerst, 95 procent van de buit vervangen
Drie dagen na de hack van 6,3 miljard dollar geeft Binance de opnames in fasen weer vrij. Fase één start op 1 november tussen 7 en 10 uur Nederlandse tijd met bitcoin, ether, USDT, USDC, BNB, Solana, XRP en acht andere netwerken. Wat klanten nu moeten weten.
1 november 2026 00:40
Tron-koers zakt onder het niveau van voor de hack: Binance-aanvaller heeft nog 475 miljoen TRX
TRX heeft de stijging na de hack volledig uitgewist en noteert op $0,302, onder de $0,331 van voor de aanval op Binance en op het laagste punt sinds maart. De aanvaller heeft nog zo'n 475 miljoen TRX en verkoopt elke 96 seconden. Waarom de markt tien keer de buit afprijst en welke niveaus nu tellen.
30 oktober 2026 10:34
Bitcoin koers na de Binance-hack: slechts 2 procent omlaag
De grootste cryptohack ooit kost Binance 2,8 miljard dollar en bitcoin verliest amper 2 procent. Dit zijn de koersdoelen naar boven en naar beneden.
1 november 2026 13:39
Binance-hack: FBI wijst naar Noord-Korea en publiceert meer dan 600 adressen
De FBI heeft de diefstal van meer dan zes miljard dollar bij Binance aan de Noord-Koreaanse groep TraderTraitor toegeschreven en daarbij meer dan 600 adressen op Ethereum, Bitcoin en Solana gepubliceerd. Waarom het blokkadeverzoek geen sanctie is, hoe 2,85 miljard dollar werd bevroren en wanneer gemarkeerde munten bij een exchange blijven hangen.
31 oktober 2026 16:22
6,34 miljard dollar buffer: Binance belooft maandag een volledig proof of reserves
Binance wil uiterlijk maandag een volledig proof of reserves voorleggen en heeft daarvoor meer dan 6,34 miljard dollar gereserveerd. Wat een dekkingsbewijs aantoont, wat het openlaat en hoe je je eigen saldo erin vindt.
31 oktober 2026 06:08
Midterms 2026: wat de Amerikaanse verkiezingen betekenen voor bitcoin en crypto
Op 3 november kiezen de VS een nieuw Huis en een derde van de Senaat. Voorspellingsmarkten zien de Democraten voorop, de CLARITY Act zit vast en cryptogeld stroomt de campagne in. Wat de midterms betekenen voor bitcoin en wat eerdere verkiezingen laten zien.
30 oktober 2026 13:46
Binance belooft volledige vergoeding van 6,3 miljard dollar
Binance becijfert de schade van de aanval van 29 oktober 2026 op ongeveer 6,3 miljard dollar en wil alle verliezen dragen, uit het SAFU-fonds en uit eigen middelen. Het fonds bevat 15.000 bitcoin, bij de huidige koers amper een vijfde van de schade.
29 oktober 2026 23:43
Solana crash: SOL zakt onder 100 dollar en Binance pauzeert opnames. Komt 80 dollar in beeld?
Solana verloor na de Binance-hack binnen een uur 3,3 procent en zakte naar 95,64 dollar, terwijl er geen enkele SOL werd gestolen. Binance pauzeert bovendien opnames via het Solana-netwerk. Waarom SOL toch daalt en welke koersniveaus nu tellen.
30 oktober 2026 02:50
On-chain-analyse van de Binance-hack: 50 handtekeningen, 197.460 ETH en 2,83 miljard bevroren
Wat is er bij de Binance-hack echt gebeurd? Wij analyseerden de blockchain zelf: 50 handtekeningen in één transactie, 2,83 miljard dollar bevroren, 197.460 ETH bij de aanvaller en een Aave-truc. Plus de belangrijkste stemmen van X en ons oordeel.
30 oktober 2026 11:41
Noord-Korea achter de Binance-hack? Alles wat we weten over de roof van 6,3 miljard
TRM Labs en Chainalysis zien de Noord-Koreaanse groep TraderTraitor achter de Binance-hack. Alles gebundeld: verloop, schade per blockchain, 2,7 miljard bevroren, opnames binnen 48 uur en wat het betekent voor bitcoin en BNB.
2 november 2026 10:18
THORChain stopt swaps voor bitcoin en ether: witwassen van Binance-buit afgeremd, RUNE 18 procent lager
Een reorg op Ethereum heeft de swaps op tien blockchains van THORChain stilgelegd, en bitcoin, ether en Solana blijven geblokkeerd. Daarmee stokt ook een route waarlangs de buit uit de Binance-hack werd witgewassen, en de koers van RUNE zakt ruim 18 procent.
29 oktober 2026 23:43
Ethereum crash: de Binance-hacker zit op 195.000 ETH. Volgt nu een uitverkoop?
Ether zakte na de Binance-hack binnen een uur 2,6 procent. Het grotere risico: ongeveer 195.460 ETH liggen bij de aanvaller en kunnen, anders dan stablecoins, niet worden bevroren. Hoe groot de verkoopdruk is, welke niveaus tellen en waarom Ethereum zelf niet gehackt is.
1 november 2026 22:06
Waarom daalt bitcoin vandaag? De redenen achter elke cryptocrash
Waarom daalt bitcoin vandaag, bijgewerkt bij elke grote beweging: de aanleiding van nu, de zes krachten achter bijna elke crypto crash, een check van vijf minuten en de tijdlijn van de dalingen in 2026.
28 oktober 2026 11:48
Binance Nederland: alternatieven met MiCA-vergunning en zo stap je over
Binance is al sinds 2023 weg uit Nederland en staat niet in het MiCA-register van ESMA. Welke exchanges wel een vergunning hebben, hoe je dat zelf controleert en hoe je je crypto veilig overzet.
31 oktober 2026 06:02
Binance-hack: de complottheorieën over CZ, Trump en de midterms gecontroleerd
Inside job, geënsceneerde hack, geld voor de familie Trump, timing voor de midterms: we toetsten de theorieën over de Binance-hack aan het bewijs. Wat over Binance, CZ en World Liberty vaststaat en wat niet.
29 oktober 2026 23:30
Bitcoin crasht na de Binance-hack: 628 miljoen dollar geliquideerd in één uur
Om 21.24 uur werd een hot wallet van Binance leeggehaald, ongeveer 2,8 miljard dollar verdween. Binnen een uur zakte bitcoin onder 79.000 dollar en verloor BNB 6,3 procent. Live-ticker, tijdlijn, koersen en wat er vannacht nog kan gebeuren.

1 november 2026 07:34
Bitcoin-koers op 77.725 dollar: zo stil stond de markt voor het laatst op 17 oktober
De bitcoin-koers staat zondagochtend op 77.725 dollar, met maar 656 dollar tussen de top en de bodem van de nacht. Sinds 17 oktober was geen dagbandbreedte zo nauw, en de omzet ligt daarbij boven de maandmediaan.
Meer van CryptoTicker