
Magic Eden und Limit Break: 530 WETH und Tausende NFTs abgezogen, so widerrufst du die Freigaben
Über eine Lücke im Payment Processor von Limit Break, das Protokoll hinter dem früheren Ethereum-Marktplatz von Magic Eden, fließen seit Donnerstag NFTs und WETH ab. Unsere Blockchain-Auswertung zeigt 911 betroffene Wallets. Was passiert ist, warum auch Hardware-Wallets nicht schützen und welche zwei Freigaben du jetzt widerrufst.




Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Wer 2024 auf dem früheren Ethereum-Marktplatz von Magic Eden ein NFT gelistet, ein Gebot abgegeben oder ein Angebot angenommen hat, muss jetzt handeln. Über eine Lücke im Payment Processor von Limit Break, dem Handelsprotokoll hinter diesem Marktplatz, werden seit Donnerstag NFTs und Wrapped Ether (WETH) aus fremden Wallets gezogen. Auf ApeChain traf es Wrapped ApeCoin (WAPE). Unsere Auswertung der Blockchain zeigt: 530,7 WETH aus 911 Wallets sind weg, dazu Tausende NFTs, und bei unserer letzten Messung um 14:40 Uhr MESZ lief der Abzug weiter.
Der Schutz ist schnell erledigt: Du entziehst den beiden Verträgen die Freigabe. Ein Listing zu stornieren reicht nicht. Und eine Hardware-Wallet schützt dich hier nicht, das erklären wir weiter unten genau, weil es in den Kommentaren auf X gerade oft falsch dargestellt wird.
Update vom 29.09.2026, 10:48 Uhr MESZ: Mehr als zwei von fünf geretteten NFTs sind inzwischen zurück bei ihren Besitzern. Laut Zähler der Rückgabeseite nftsaresafu.xyz wurden bis heute Vormittag 12.781 von 29.787 geretteten NFTs abgeholt, am Sonntagmittag waren es 3.132 von 26.448. Die Gesamtzahl ist gestiegen, weil neue Bestände dazukamen, unter anderem die NFTs des Whitehats Jiri123_eth, die seit Sonntag abholbar sind, 809 ApuStajas und seit der Nacht 134 Quirkies, die sich laut 0xQuit direkt aus der Wallet eines Angreifers zurückholen lassen. Auf der Seite kannst du jetzt auch alle Assets durchsehen, die noch auf Abholung warten. Sag es auch Bekannten, die X nicht verfolgen: Laut 0xQuit wissen viele Betroffene womöglich gar nicht, dass für sie etwas bereitliegt.
Am späten Montagabend hat 0xQuit den Angriff erstmals ausführlich erklärt: Der Payment Processor V2 vertraute einer Absenderangabe, die ein zugelassener Weiterleitungsvertrag (ein sogenannter Forwarder nach ERC-2771) mitliefert, und diese Angabe ließ sich fälschen. So konnte der Angreifer ein Angebot zum Nullpreis für ein fremdes NFT anlegen und den Vertrag glauben lassen, der Besitzer habe es selbst angenommen. Deine Listings zu stornieren hätte deshalb nicht geholfen, es kam allein auf die offene Freigabe an. 0xQuit schreibt außerdem, er stehe mit mehreren Beteiligten des Angriffs wegen einer Rückgabe in Kontakt.
Der Abzug läuft weiter, aber deutlich langsamer. Unsere Zählung auf Ethereum ergibt seit Beginn 121.595 NFT-Übertragungen zum Nullpreis aus 14.835 Wallets, rund 6.200 mehr als am Sonntagmittag; von Samstag- auf Sonntagmittag waren es noch gut 32.000. Der gesamte Zuwachs ging an andere Adressen als die der beiden Whitehats, die Adresse mit den meisten NFTs (31.984) hat seit Sonntagmittag allerdings nichts mehr empfangen. Beim WETH kamen gut 4 WETH dazu, jetzt sind es 541,9 WETH aus 970 Wallets, der jüngste Abzug war heute um 8:42 Uhr. Solange deine Freigabe offen ist, bleibt deine Wallet angreifbar; wie du sie widerrufst, steht weiter unten.
Update vom 27.09.2026, 13:06 Uhr MESZ: Die geretteten NFTs kannst du jetzt zurückholen. 0xQuit hat die Rückgabeseite nftsaresafu.xyz am 26.09. um 04:47 Uhr MESZ freigeschaltet. Vorher musst du die Freigabe für den Payment Processor widerrufen, die Rückgabe kostet nur Gas, eine Spende ist freiwillig. Laut Zähler der Seite sind bis heute 12:58 Uhr 3.132 von 26.448 geretteten Assets zurückgeholt. MetaMask zeigt dort eine Warnung an; laut 0xQuit kannst du sie übergehen, wenn du sicher auf der echten Seite bist. Öffne sie deshalb nur über seinen Post, nie über Links aus Antworten oder Direktnachrichten. Bei Sammlungen mit Transfersperre (ERC721C, ERC1155C) klappt die Rückgabe erst, wenn der Betreiber der Sammlung sie freischaltet. Der Whitehat Jiri123_eth hat weitere NFTs gesichert, unsere Messung zählt 1.771 in seiner Adresse 0x1234248d4b9525F42434e20D46Abbff2686f56B3, auch sie kommen auf die Rückgabeseite.
Limit Break hat sich am 26.09. um 05:17 Uhr MESZ auf X geäußert: Der Payment Processor V2 sei ein unveränderlicher Vertrag, den niemand reparieren kann. Warte nicht auf eine Lösung, sondern widerrufe die Freigaben für V2 und V3 jetzt. V3 ist angehalten, die Untersuchung läuft. Korrektur zu unserem Update von gestern: Die Rückgabeseite war da schon online, und Limit Break hatte sich bereits geäußert, wir hatten beides übersehen.
Der Abzug geht weiter. Unsere Messung auf Ethereum bis Block 26.068.341 (12:57 Uhr) zählt seit Beginn 115.404 NFT-Übertragungen zum Nullpreis aus 14.196 Wallets, gut 32.000 mehr als gestern Mittag. 17.461 gingen an die Rettungsadresse von 0xQuit. Allein die Adresse 0x22657b3eb4b984f0137c58e0713ae125d752b4f4 hat inzwischen 31.984 NFTs empfangen, gestern Mittag stand sie noch nicht unter den vier größten Empfängern; wer sie betreibt, ist unbekannt. Beim WETH kam wenig dazu: 537,5 WETH aus 949 Wallets, der jüngste Abzug war um 11:20 Uhr.
Update vom 26.09.2026, 14:10 Uhr MESZ: Der Angriff läuft auch am zweiten Tag weiter. Unsere Nachmessung auf Ethereum bis Block 26.061.512 (14:05 Uhr) ergibt seit Beginn 82.794 NFT-Übertragungen zum Nullpreis aus 11.784 Wallets. 16.652 davon gingen an die Rettungsadresse von 0xQuit, 66.142 an 344 andere Adressen, deren Betreiber unbekannt sind. Eine einzige davon, 0x28bc445b674940c53c227b45d4405c34e60027ad, zog in der Nacht 15.512 NFTs aus 2.573 Wallets. Beim WETH stehen wir bei 534,7 WETH aus 936 Wallets, der jüngste Abzug liegt bei 14:04 Uhr. Revoke.cash beziffert den Gesamtschaden auf mindestens 2,8 Millionen US-Dollar auf Ethereum, Polygon, Base, Arbitrum und ApeChain. Der Payment Processor V2 lässt sich weder anhalten noch reparieren. Limit Break hat den V3 auf allen Netzen außer ApeChain angehalten, dort bleibt er laut Revoke.cash bis 30. November 2026 nutzbar. Prüfe deshalb auch Arbitrum und widerrufe auf ApeChain sofort. Die geretteten NFTs kannst du laut 0xQuit zurückfordern, sobald deine Freigaben widerrufen sind, einen Termin gibt es noch nicht. Eine eigene Stellungnahme von Limit Break haben wir bis jetzt nicht gefunden.
Magic Eden und Limit Break: diese zwei Freigaben musst du jetzt widerrufen
Betroffen sind zwei Verträge, die Quit, Vice President Blockchain bei Yuga Labs, am Morgen öffentlich genannt hat:
- Payment Processor V2 auf Ethereum: 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834
- Payment Processor V3 auf ApeChain: 0x9a1D00000000fC540e2000560054812452eB5366
Magic Eden nennt zusätzlich Polygon und Base, weil der Marktplatz den Payment Processor V2 dort ebenfalls nutzte. Prüfe deine Wallet also auf allen vier Netzen. In deiner Wallet taucht der Vertrag meist als „Limit Break: Payment Processor“ auf. Genau diesen Namen hast du damals im Signaturfenster gesehen, als du ein Gebot abgegeben oder ein Angebot angenommen hast.
Was beim Limit-Break-Exploit passiert ist: die Zeitleiste
Die Zeitleiste haben wir aus drei Quellen zusammengesetzt: aus den Beiträgen der Beteiligten auf X, aus der Vorfallseite von Revoke.cash und aus unserer eigenen Auswertung der Ereignisse, die der Payment Processor auf der Blockchain hinterlässt. Alle Uhrzeiten in MESZ.
- Donnerstag, 24.09., 15:08 Uhr: Der erste Angriff. Eine einzelne Adresse zieht in drei Transaktionen 305 NFTs aus einer einzigen Wallet, jeweils als „Verkauf“ zum Preis von null. Quit nennt dafür 10 Meebits, 50 Otherdeeds, 10 World of Women und 235 Desperate ApeWives, das sind genau 305. Zwölf Stunden lang bemerkt es niemand.
- Freitag, 25.09., gegen 3 Uhr: Quit stößt auf den Vorfall und erkennt, dass sehr viele weitere Wallets über dieselbe Lücke erreichbar sind. Er kontaktiert Limit Break, das den Payment Processor V3 anhält. Den V2 auf Ethereum kann niemand anhalten.
- 07:46 Uhr: Die Rettungsaktion beginnt. Quit und Helfer ziehen gefährdete NFTs selbst über die Lücke heraus und parken sie auf der Adresse 0x71cF3f5724bD2B72Ef6464992aCd26216De7fe33.
- 08:31 Uhr: Der NFT-Händler Cirrus schlägt Alarm, weil eine Adresse Tausende NFTs für 0 ETH „kauft“. Um 08:47 Uhr bestätigt Quit, dass es seine Rettung ist.
- 09:06 Uhr: Die Rettung läuft auch auf ApeChain an.
- 10:09 Uhr: Quit ruft öffentlich dazu auf, die Freigaben zu widerrufen.
- 10:25 Uhr: Der WETH-Abzug beginnt. Allein die erste Transaktion zieht 281,66 WETH aus 25 Wallets. Bis 11 Uhr sind 522,5 WETH weg.
- 10:51 Uhr und 11:10 Uhr: Es trifft auch andere Token: 8.380 USDC aus 62 Wallets und rund 549.000 WILD aus elf Wallets.
- 11:11 Uhr: Revoke.cash veröffentlicht eine eigene Prüfseite zum Vorfall.
- 11:54 Uhr: Auf ApeChain verschwinden 7.680 WAPE aus 19 Wallets, in einer einzigen Transaktion.
- 12:11 Uhr: Die letzte Übertragung auf die Rettungsadresse. Um 12:19 Uhr endet jede Aktivität auf dem ApeChain-Vertrag.
- Ab 11:27 Uhr bis mindestens 14:22 Uhr: Andere Adressen ziehen weiter NFTs zum Nullpreis ab, zusammen 7.870 Übertragungen aus 1.786 Wallets. Der bislang letzte WETH-Abzug in unseren Daten liegt bei 14:19 Uhr.
- 14:22 bis 14:40 Uhr: Unsere Nachmessung zeigt 2.292 weitere NFT-Übertragungen zum Nullpreis und weitere 0,55 WETH aus fünf Käufen. Der Angriff ist nicht vorbei.
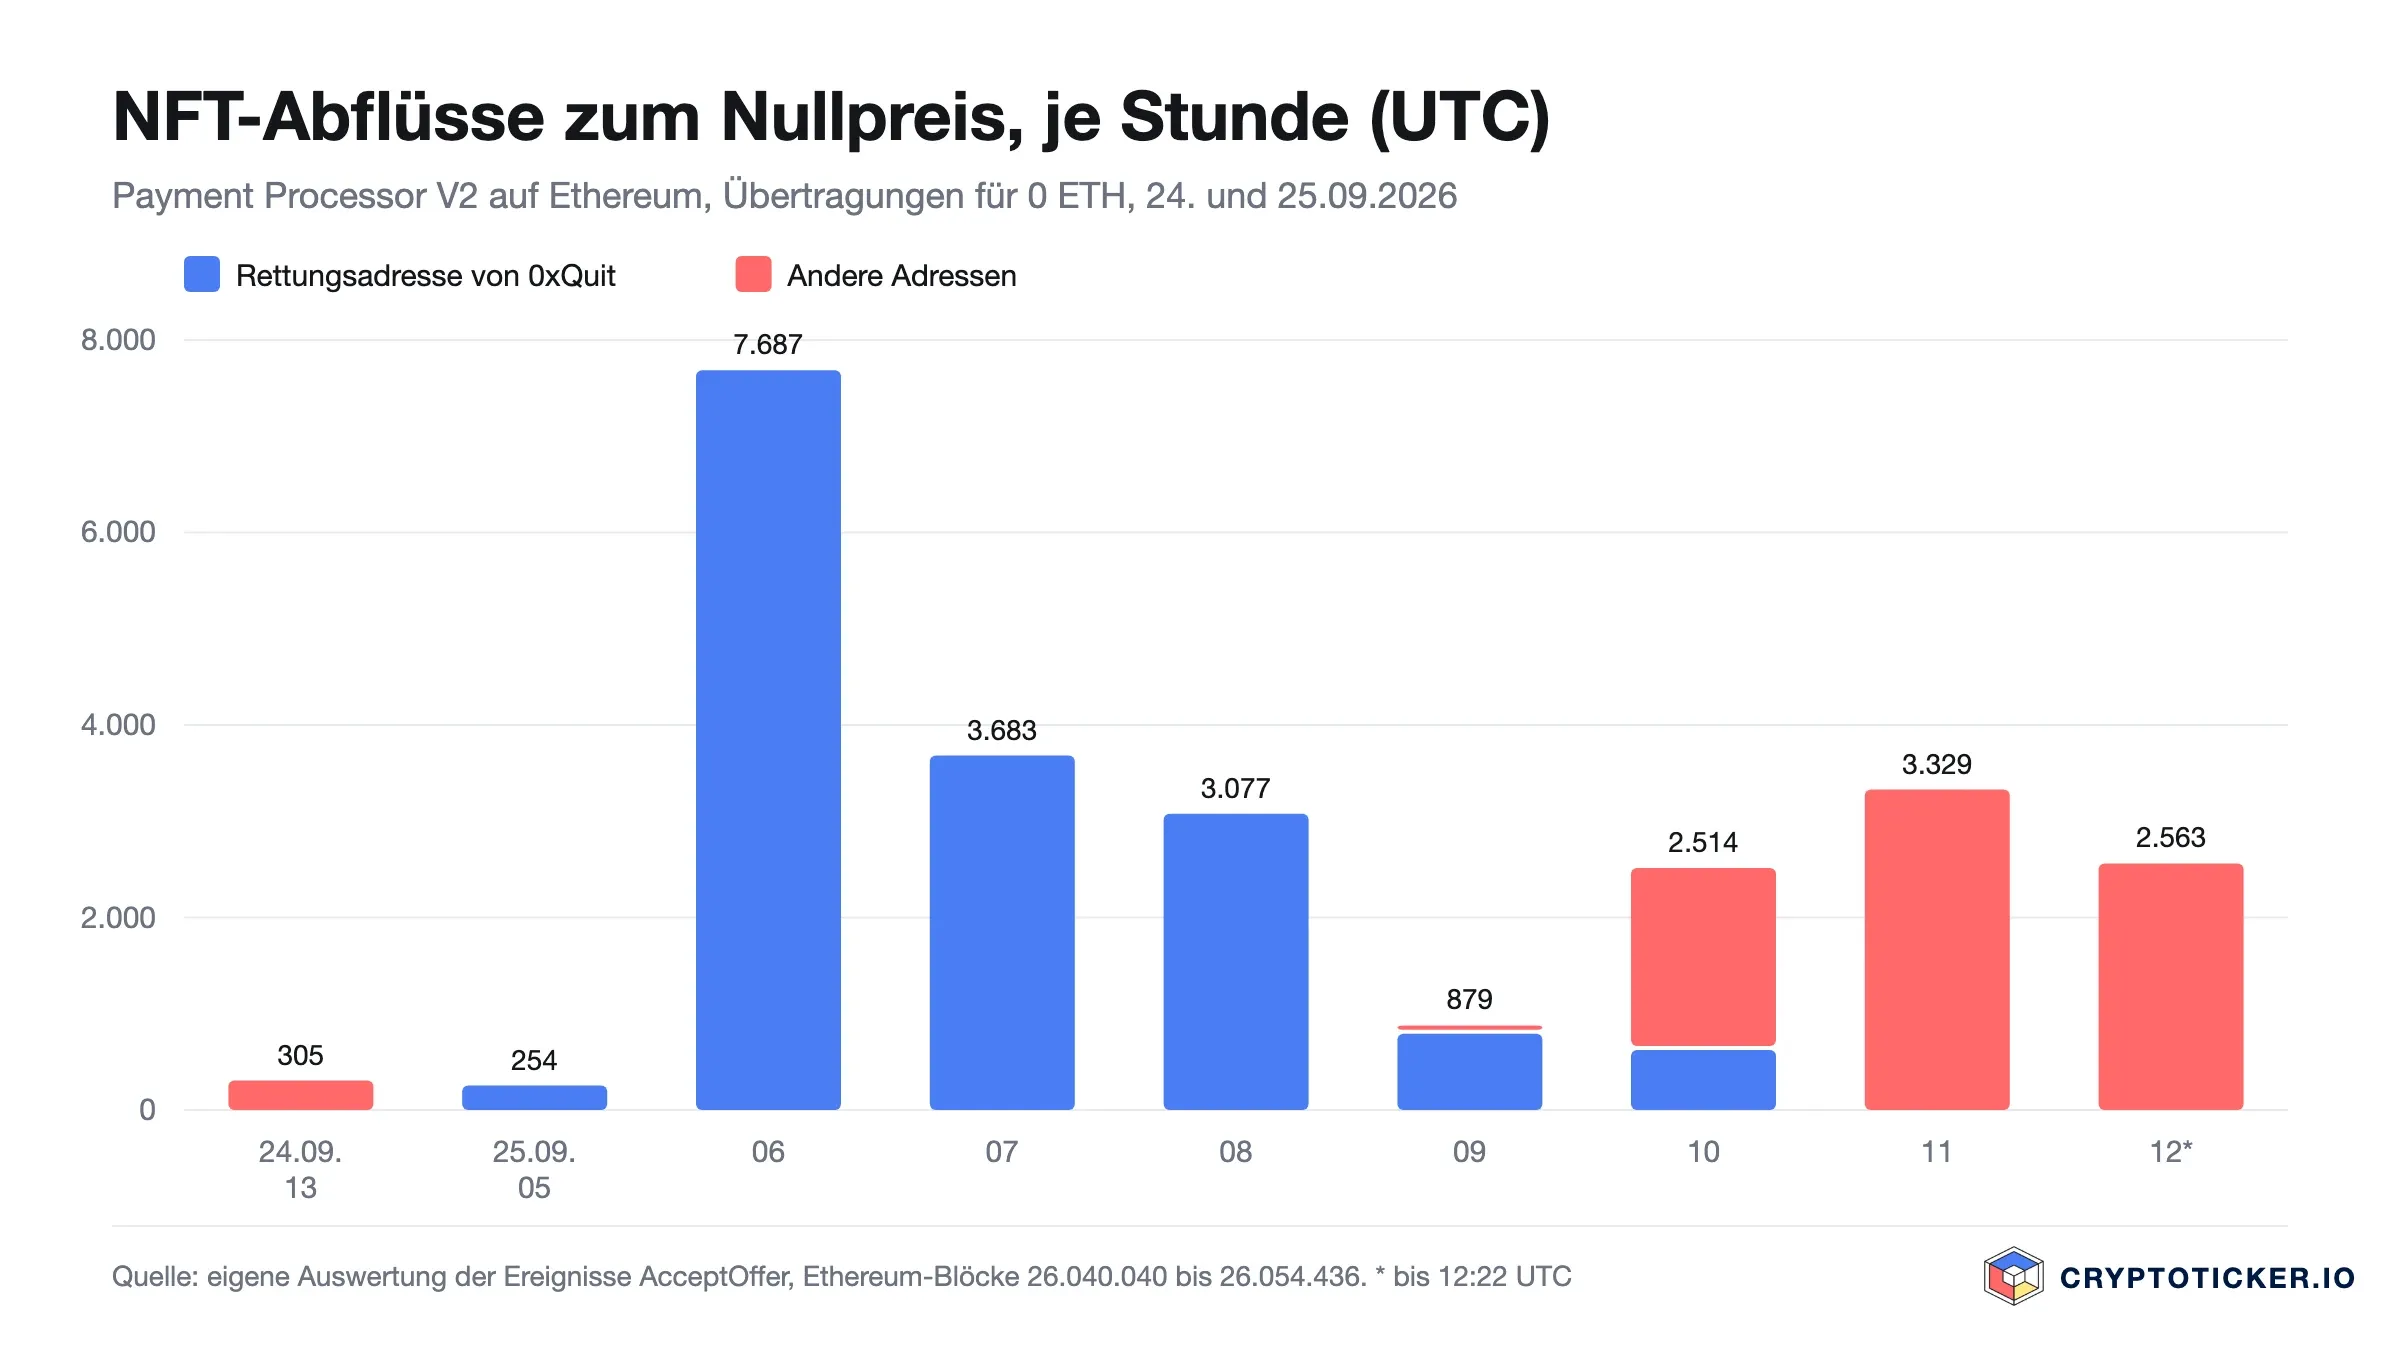
Das Diagramm zeigt die Wende: Bis zum späten Vormittag stammt fast jede Übertragung von der Rettungsadresse. Danach übernehmen andere. Wer hinter diesen Adressen steht, lässt sich an der Blockchain nicht ablesen. Es können weitere Helfer sein oder Trittbrettfahrer, die die Lücke nachgebaut haben. Für dich ändert das nichts: Solange die Freigabe steht, kann jeder sie nutzen.
Quit nennt als Ergebnis der Nacht 23.155 gerettete NFTs im Wert von mehr als 5,7 Millionen US-Dollar. In unseren Daten stehen für die Rettungsadresse 16.117 Übertragungen auf Ethereum und 9.795 auf ApeChain. Die Zahlen passen nicht eins zu eins, weil ein Ereignis nicht immer genau ein NFT ist, bei Mehrfach-Token etwa mehrere Exemplare. Die Größenordnung stimmt.
Warum gerade WETH und WAPE abgeflossen sind
Diese Frage stellen gerade viele, und die Antwort erklärt den ganzen Angriff. Normales Ether in deiner Wallet kann kein Vertrag abbuchen. Ein Vertrag kann nur Token bewegen, für die du ihm eine Erlaubnis erteilt hast, im Fachjargon ein Approval. Auf NFT-Marktplätzen gibt es davon zwei Arten.
Die NFT-Freigabe. Wer ein NFT listet, erlaubt dem Marktplatzvertrag, dieses NFT, meist sogar die ganze Sammlung („approved for all“), bei einem Verkauf zu übertragen. Über diese Freigabe gingen die NFTs zum Nullpreis raus.
Die Token-Freigabe. Wer ein Gebot auf ein NFT abgibt, zahlt nicht in Ether, sondern in Ethereum in verpackter Form, als WETH. Das ist ein Token, der eins zu eins an Ether gebunden ist, aber wie jeder andere Token freigegeben werden kann. Damit ein Gebot später automatisch bezahlt werden kann, erlaubst du dem Payment Processor, dein WETH abzubuchen, und zwar in aller Regel in unbegrenzter Höhe und ohne Ablaufdatum. Auf ApeChain ist es dasselbe mit WAPE, der verpackten Form von ApeCoin.
Deshalb traf es gerade diese beiden Token. Die USDC-, WILD- und APE-Abflüsse in unseren Daten zeigen aber, dass jeder Token betroffen ist, den du dem Payment Processor einmal freigegeben hast.
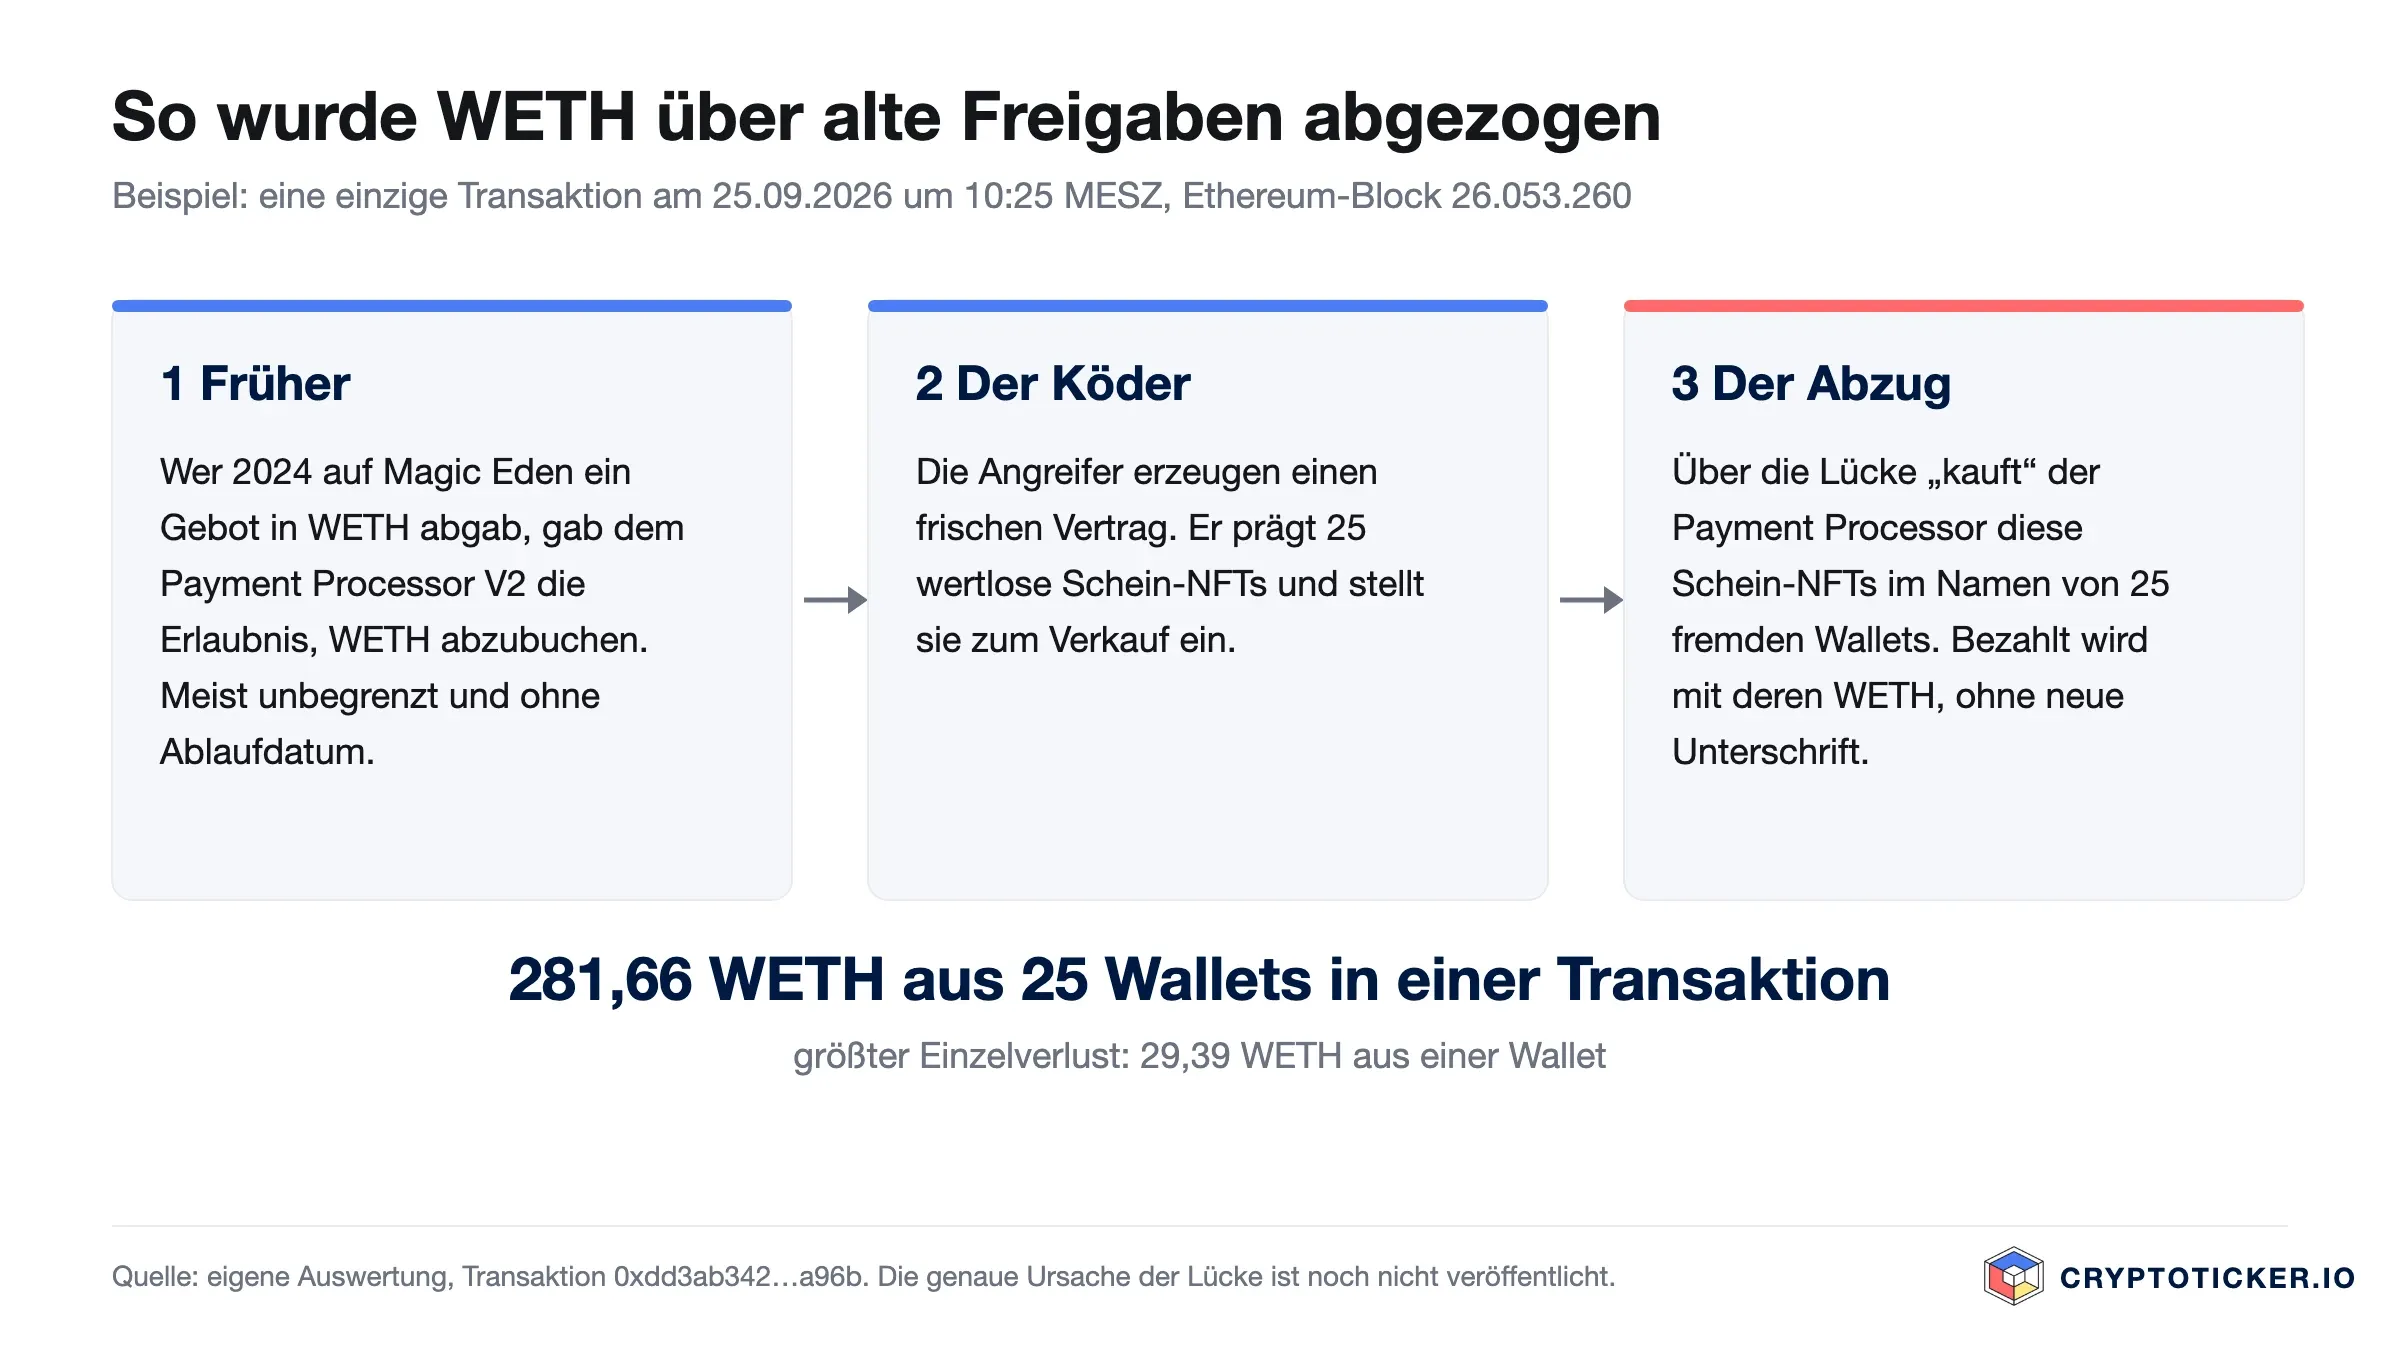
An einer einzelnen Transaktion lässt sich der Trick genau nachvollziehen. Die Angreifer legen einen frischen Vertrag an, der 25 wertlose Schein-NFTs prägt und zum Verkauf anbietet. Dann lassen sie den Payment Processor diese Schein-NFTs im Namen von 25 fremden Wallets „kaufen“. Bezahlt wird mit deren WETH, über die alte Freigabe, ohne dass eines der Opfer etwas unterschreibt. Der größte Einzelposten in dieser Transaktion: 29,39 WETH aus einer einzigen Wallet. Wie genau der Vertrag dazu gebracht wird, im fremden Namen zu handeln, haben weder Limit Break noch Quit bisher veröffentlicht.
Wichtig für alle, die jetzt noch WETH halten oder tauschen: Die Freigabe gilt für jedes WETH, das in deiner Wallet ankommt, auch für künftiges. Wer bei stehender Freigabe Ether in WETH umwandelt oder bei einem Swap WETH erhält, legt es damit sofort in Reichweite der Angreifer. Erst widerrufen, dann tauschen.
„Ich hatte doch eine Hardware-Wallet“: warum der Ledger nicht schützt
Unter den Warnungen auf X spotten manche: Wer eine Hardware-Wallet benutzt, sei sicher. Das stimmt hier nicht, und viele Betroffene hatten eine. Auch ein Bekannter unserer Redaktion hat 5,94 WETH verloren, obwohl er einen Ledger nutzt.
Der Grund liegt darin, wo eine Freigabe gespeichert ist. Eine Hardware-Wallet schützt deinen privaten Schlüssel. Sie sorgt dafür, dass niemand ohne das Gerät in deinem Namen unterschreiben kann. Eine Freigabe hast du aber schon unterschrieben, damals, vielleicht vor zwei Jahren, mit genau diesem Gerät. Seitdem steht sie im Token-Vertrag auf der Blockchain: „Der Payment Processor darf WETH von dieser Adresse bewegen.“ Wenn der Payment Processor jetzt WETH abbucht, fragt niemand mehr dein Gerät. Der Ledger liegt in der Schublade, und das Geld geht trotzdem.
Die Hardware-Wallet schützt also vor gestohlenen Schlüsseln, nicht vor Rechten, die du selbst vergeben hast. Wer das trennt, hat bei solchen Vorfällen den Kopf frei für das, was wirklich hilft. Einen Überblick über die Geräte findest du in unserem Hardware-Wallet-Vergleich, die Freigaben musst du trotzdem selbst verwalten.
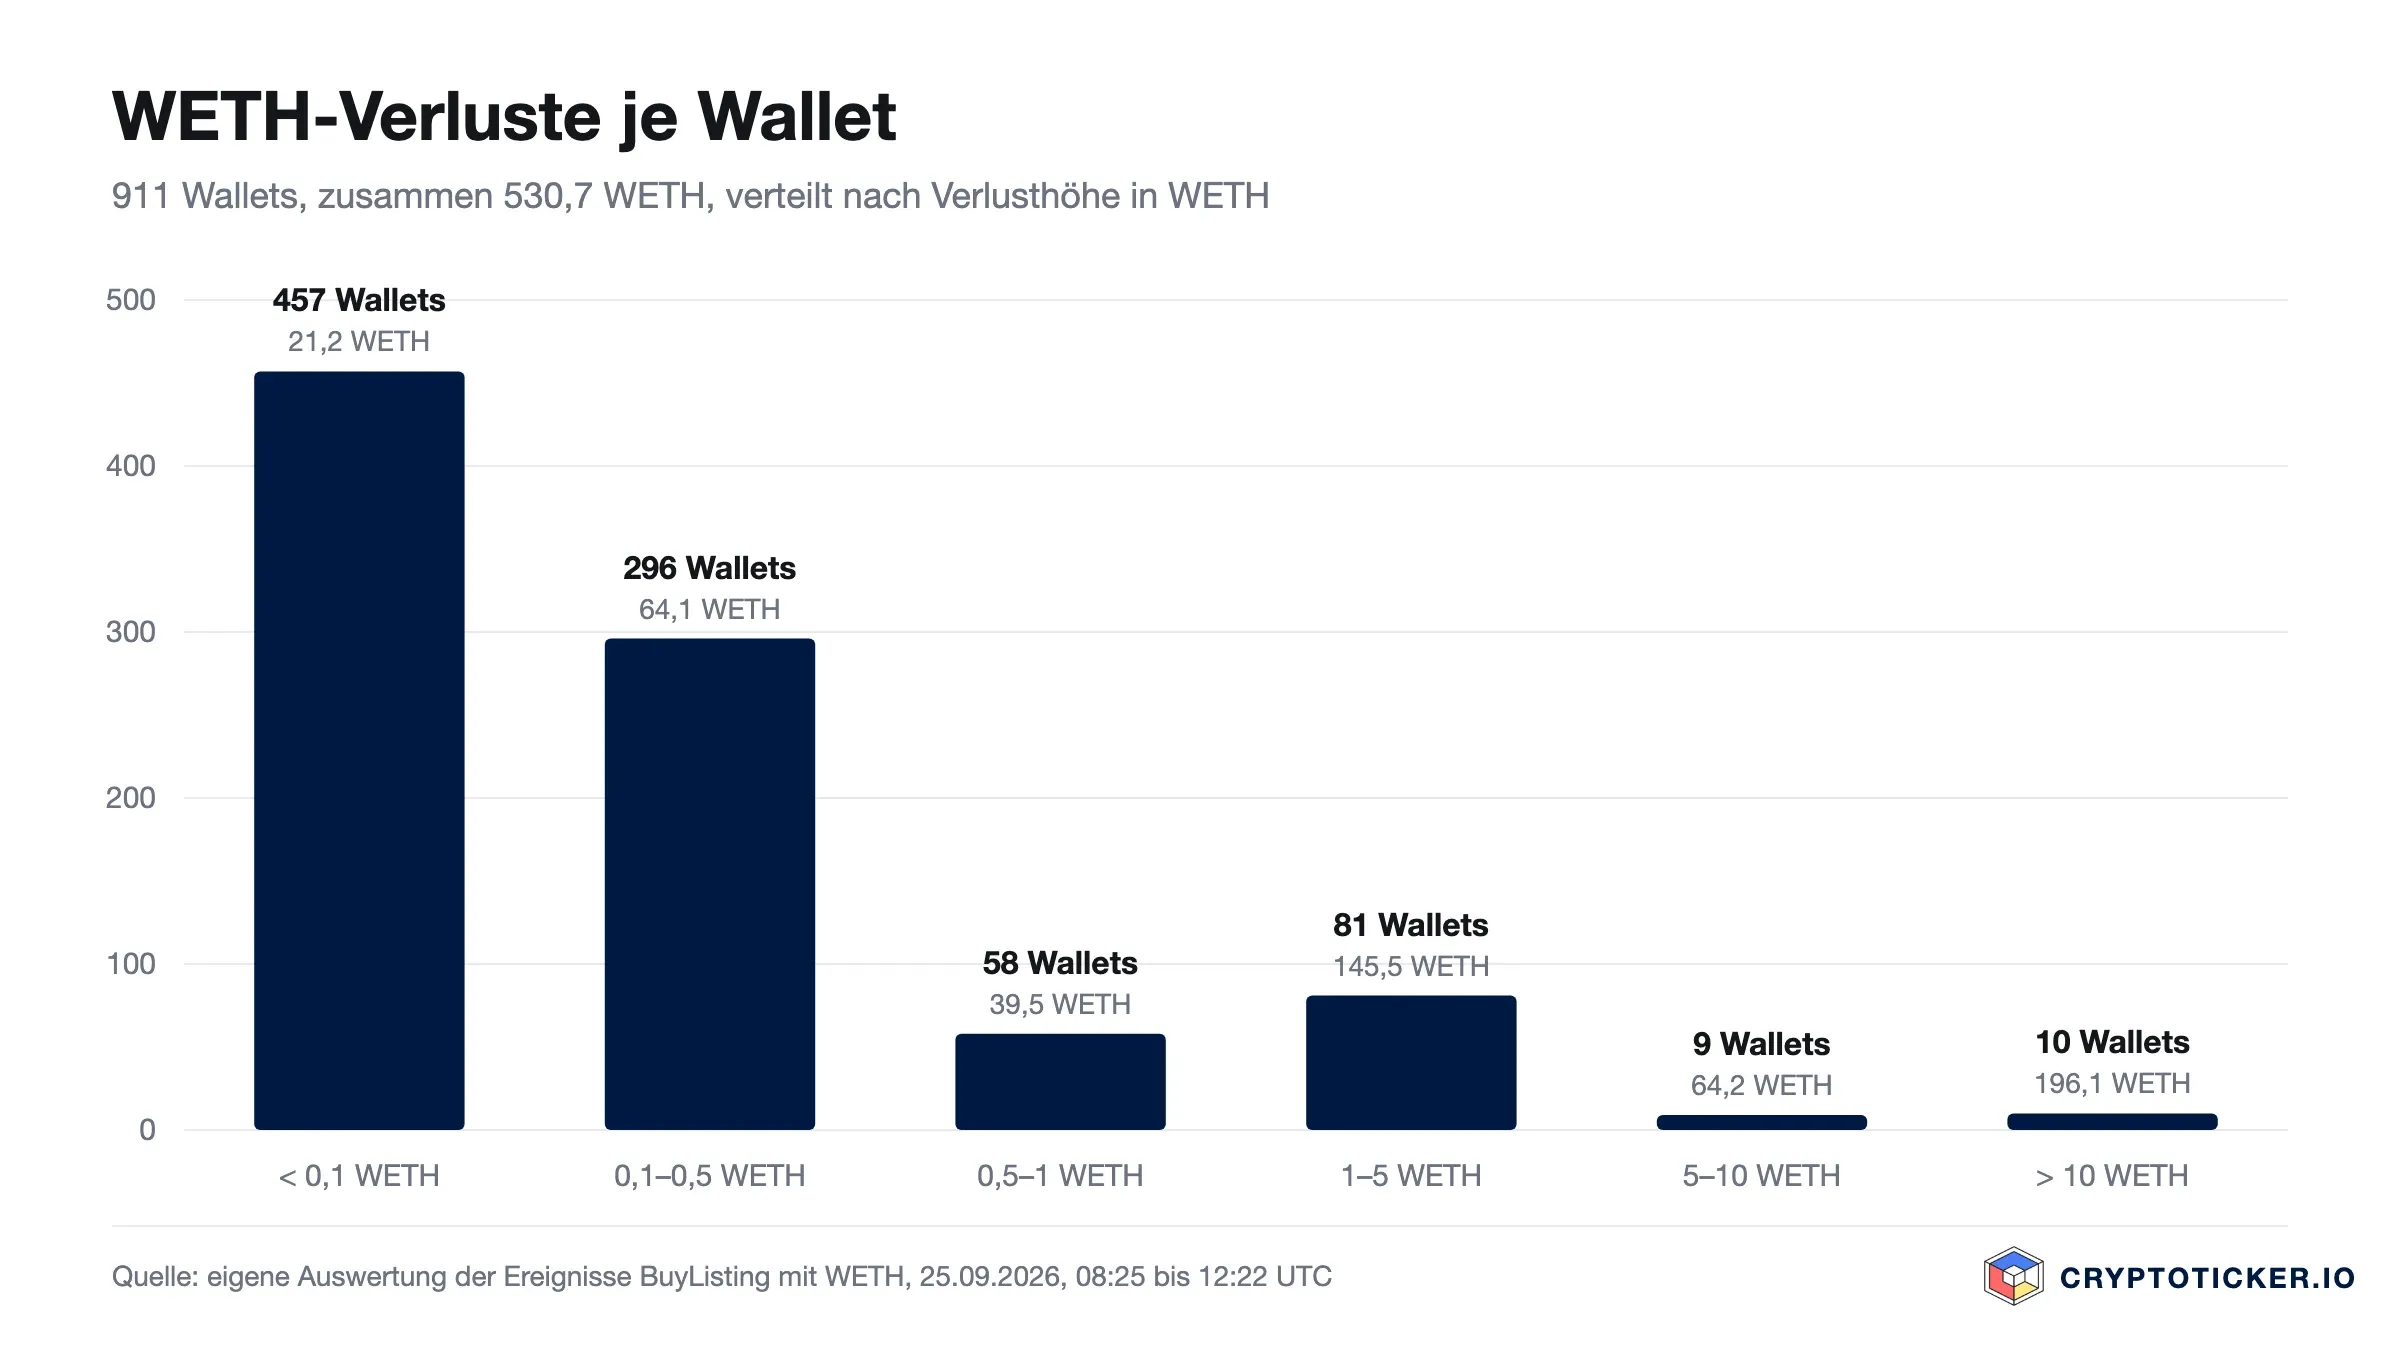
Wie hoch ist der Schaden beim Magic-Eden-Exploit?
Unsere Zählung auf Ethereum ergibt 530,7 WETH aus 911 Wallets. Beim Kurs von 2.702,88 US-Dollar für Ether (CoinGecko, 25.09.2026, 14:25 Uhr MESZ) sind das rund 1,43 Millionen US-Dollar. Die meisten Opfer verloren kleine Beträge: Die Hälfte der Wallets weniger als 0,1 WETH. Zehn Wallets verloren dagegen jeweils mehr als 10 WETH, zusammen 196 WETH.
Quit spricht von 660 WETH, die er nicht mehr retten konnte, rund 1,7 Millionen US-Dollar. Die Lücke zu unserer Zahl erklärt sich vermutlich damit, dass wir nur Ethereum ausgewertet haben und Polygon und Base fehlen. Dazu kommen nach unserer Messung 8.380 USDC, rund 549.000 WILD (etwa 7.200 US-Dollar), 12,9 APE auf Ethereum und 7.680 WAPE auf ApeChain.
Bei den NFTs ist die Rechnung schwieriger. Was auf der Rettungsadresse liegt, soll zurückkommen. Was seit dem späten Vormittag an andere Adressen ging, 7.870 Übertragungen aus 1.786 Wallets, ist nach heutigem Stand offen.
Quit schrieb am Vormittag, er habe die ganze Nacht gearbeitet, um NFTs für rund 6 Millionen US-Dollar zu retten, und denke trotzdem nur an die 1,7 Millionen in WETH, für die er nicht schnell genug war. Unter seinen Beiträgen melden sich seitdem Betroffene, die WETH verloren haben, manche nach eigener Aussage eine Stunde zu spät widerrufen.
Wer ist 0xQuit, der Retter aus der Nacht?
Quit arbeitet als Vice President Blockchain bei Yuga Labs, dem Unternehmen hinter Bored Ape Yacht Club, CryptoPunks und Otherside. Auf X beschreibt er sich als Solidity-Entwickler und Auditor und gründete das NFT-Werkzeug oSnipe. Auf X warnt er regelmäßig vor Lücken und greift im Zweifel selbst ein, bevor andere sie ausnutzen.
Es ist nicht seine erste Rettung in diesem Jahr. Im Juni zog er bei einer Lücke im Flooring Protocol 68 NFTs im Wert von mehr als 500.000 US-Dollar aus gefährdeten Pools, darunter 29 Bored Apes und zwei CryptoPunks, und verwahrte sie für die Eigentümer. Das Vorgehen ist in beiden Fällen gleich: Wer die Lücke kennt, zieht die Werte zuerst heraus, bevor es jemand mit schlechten Absichten tut, und gibt sie zurück, sobald die Gefahr vorbei ist.
Was Magic Eden und Limit Break sagen
Magic Eden legt Wert auf die Unterscheidung: Der Marktplatz sei nicht angegriffen worden. Mitgründer und Chef Jack Lu schreibt auf X, betroffen seien das Handelsprotokoll und die Verträge von Limit Break, die Magic Eden seit zwei Jahren nicht mehr nutze. Magic Eden hatte den Payment Processor V2 nach eigenen Angaben von Februar bis Oktober 2024 eingesetzt und seinen EVM-Marktplatz im ersten Quartal 2026 ganz geschlossen. Aktuelle Listings seien nicht betroffen, das Unternehmen spreche mit Limit Break über weitere Schritte.
Von Limit Break selbst lag bis zu unserem Redaktionsschluss keine eigene Stellungnahme vor. Bekannt ist nur, was Quit berichtet: dass das Team den V3 auf ApeChain schnell angehalten hat. Mehrere NFT-Projekte auf ApeChain reagierten auf eigene Faust. Die Macher von Dengs etwa froren nach eigener Aussage vorübergehend alle Deng-NFTs ein, ApeDroidz meldete, dass eigene Sammlungsstücke unter den geretteten sind.
Wer seine Übersicht über die Marktplätze auffrischen will, auf denen NFTs heute gehandelt werden, findet sie im Vergleich unten. Mehr zum Rückzug von Magic Eden aus dem Ethereum-Geschäft steht in unserer Analyse zur Einstellung der Magic-Eden-Dienste.
 NFT-Marktplätze im Vergleich
Freigaben widerrufen: so schützt du deine Wallet Schritt für Schritt
- Revoke.cash öffnen und deine Adresse eingeben oder die Wallet verbinden. Revoke.cash führt den Vorfall auf einer eigenen Prüfseite, auf der du deine Adresse direkt prüfen kannst.
- Netz für Netz durchgehen: Ethereum, ApeChain, Polygon, Base und Arbitrum.
- Alle Freigaben an den Payment Processor widerrufen, also an 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834 auf Ethereum, Polygon und Base und an 0x9a1D00000000fC540e2000560054812452eB5366 auf ApeChain. Das betrifft NFT-Freigaben („approved for all“) genauso wie Token-Freigaben für WETH, WAPE, USDC oder APE.
- Jede Widerrufs-Transaktion kostet eine kleine Gebühr und muss mit deiner Wallet unterschrieben werden, bei einer Hardware-Wallet also am Gerät.
- Danach erst wieder WETH anfassen. Kein Swap nach WETH und kein Umwandeln von Ether, solange die Freigabe steht.
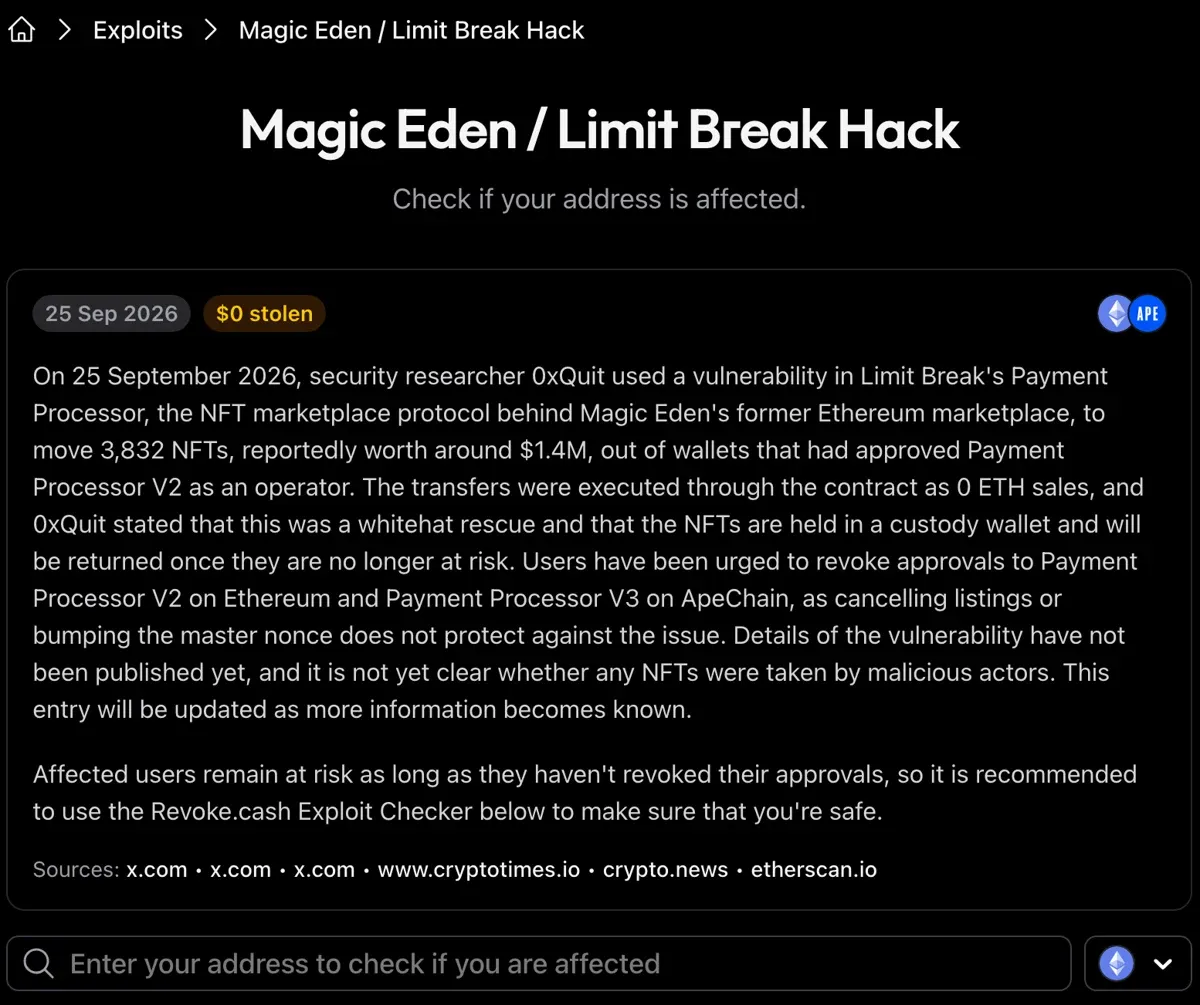
Was nicht hilft: Listings stornieren oder die sogenannte Master-Nonce erhöhen. Revoke.cash weist ausdrücklich darauf hin, dass beides gegen diese Lücke nichts ausrichtet. Und was schon abgeflossen ist, holt ein Widerruf nicht zurück. Er verhindert nur, dass noch mehr geht.
Auch die geretteten NFTs bekommst du nach Quits Angaben erst zurück, wenn deine Freigabe widerrufen ist, sonst würde das NFT sofort wieder angreifbar. Einen offiziellen Rückgabeweg gibt es noch nicht. Rechne in den nächsten Tagen mit Betrügern, die genau diese Lage ausnutzen: Direktnachrichten mit „Recovery“-Angeboten, gefälschte Rückgabeseiten, Aufforderungen, eine Nachricht zu signieren. Unterschreibe nichts, was dir jemand schickt, und warte auf Ankündigungen über die bekannten Konten.
Was der Exploit für den NFT-Markt bedeutet
Die eigentliche Lehre dieses Tages ist unbequem: Freigaben verfallen nicht. Magic Eden hat den Payment Processor V2 vor fast zwei Jahren abgeschaltet und den Marktplatz im Frühjahr geschlossen. Die Rechte, die Tausende Nutzer diesem Vertrag erteilt hatten, blieben trotzdem bestehen, und der Vertrag selbst lief weiter, ohne Notbremse. Eine Plattform kann schließen, ihre Verträge auf der Blockchain schließen nicht mit.
Dazu kommt die Gewohnheit der Branche, Freigaben unbegrenzt zu erteilen, damit Nutzer nicht bei jedem Gebot eine zweite Transaktion bezahlen müssen. Das spart ein paar Cent und macht aus jeder vergessenen Freigabe ein offenes Konto.
Der Vorfall fällt in eine auffällige Woche. Am Donnerstagabend meldete Bitget einen Abfluss von rund 352 Millionen US-Dollar aus Hot Wallets, der größte Hack des Jahres, was Bitget-Kunden jetzt prüfen sollten, steht in unserem Bericht dazu. Quit zählte am selben Abend außerdem einen Angriff auf Payy mit 1,8 Millionen US-Dollar. Die Werkzeuge werden dabei auf beiden Seiten besser. Forschungsberichte aus diesem Jahr zeigen, dass KI-Agenten Schwachstellen in Smart Contracts inzwischen in großem Maßstab finden und ausnutzen können, gerade in alten Verträgen, die niemand mehr pflegt. Ob bei diesem Angriff KI im Spiel war, ist nicht bekannt. Klar ist nur: Die Suche nach vergessenen Lücken wird billiger, und die Rettung hing in dieser Nacht an einem Menschen, der zufällig wach war.
So haben wir die Blockchain-Daten zum Limit-Break-Exploit ausgewertet
Wir haben alle Handelsereignisse gelesen, die der Payment Processor V2 auf Ethereum zwischen dem 23.09.2026, 14 Uhr, und dem 25.09.2026, 14:22 Uhr MESZ ausgegeben hat, die Blöcke 26.040.040 bis 26.054.436, abgefragt über öffentliche Ethereum-Knoten. Das sind 25.299 Ereignisse der Typen AcceptOffer und BuyListing. Die Positivkontrolle: Für denselben Blockbereich lieferten drei unabhängige Knoten dieselbe Zahl. Auf ApeChain haben wir den Payment Processor V3 ab dem 24.09. ebenso ausgelesen, 10.041 Ereignisse.
Als NFT-Abzug zählen wir Verkäufe zu einem Preis unter 0,001 Token. Als Token-Abzug zählen Käufe, bei denen die Wallet des Opfers als Käuferin zahlt. Den Ablauf haben wir an einzelnen Transaktionen gegengeprüft, etwa an der Transaktion mit den 281,66 WETH. Ein Abgleich mit einer Außenquelle: Unsere Zählung für den ersten Angriff am 24.09. ergibt 305 NFTs, dieselbe Zahl, die Quit nennt.
Was die Zahlen nicht leisten: Polygon und Base sind nicht ausgewertet. Wer hinter den einzelnen Adressen steht, ob Helfer oder Angreifer, geht aus den Daten nicht hervor. Und ein Ereignis ist nicht immer genau ein NFT. Die Dollarwerte beruhen auf den Kursen vom 25.09.2026, 14:25 Uhr MESZ.
Magic Eden, WETH und alte Freigaben: was du mitnimmst
Wenn du 2024 auf Magic Eden, Otherside oder einem ApeChain-Marktplatz gehandelt hast, widerrufe heute die Freigaben an den Payment Processor, auf Ethereum, ApeChain, Polygon und Base. Tausche kein Ether in WETH, solange die Freigabe steht. Eine Hardware-Wallet schützt deinen Schlüssel, aber keine Rechte, die du schon vergeben hast. Und über den Tag hinaus: Geh deine Freigaben regelmäßig durch, etwa einmal im Quartal, und widerrufe sie sofort, wenn eine Plattform schließt. Halte Wertvolles in einer Wallet, mit der du nicht handelst und nichts freigibst.
(Stand: 29.09.2026, 10:48 Uhr MESZ. Dieser Artikel ist keine Anlageberatung. Die Lage entwickelt sich weiter, prüfe offizielle Mitteilungen von Limit Break und Magic Eden, bevor du handelst.)
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- Token-Freigaben bei Ethereum widerrufen: Ein Widerruf kostet gerade 0,52 Cent
- Magic Eden stellt Dienste ein? Warum die Plattform ihren Fokus ändert
- Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
- Bitget-Hack über 351 Millionen Dollar: Was du bei deiner Krypto-Börse jetzt prüfst
- Was ist Magic Eden? – Eine Anleitung zur NFT Plattform von Solana
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

February 23, 2020 4:27 PM

Wie benutzt man ein KeepKey Wallet?
KeepKey* arbeitet Hand in Hand mit einer Wallet Software auf dem Computer des Benutzers, indem es die Kontrolle über die Erstellung und die Aufbewahrung von private Keys sowie die Transaktionssignierung übernimmt. Es ist ein Hardware-Wallet, das mit Bitcoin, Bitcoin Cash, […]

October 2, 2026 7:33 AM
1,26 Milliarden Dollar in drei Monaten: Krypto-Hacks erreichen den höchsten Stand des Jahres 2026
Die Sicherheitsfirma CertiK zählt für das dritte Quartal 2026 rund 1,26 Milliarden Dollar Schaden aus 247 Vorfällen. Der September war mit 99 Fällen der schwerste Monat des Jahres – das sind die Hintergründe und die Folgen für deine Verwahrung.
September 30, 2026 12:39 PM
NEAR Intents blockiert 50 Millionen Dollar aus dem Bitget-Hack: Worauf du jetzt achten solltest
Ein Cross-Chain-Protokoll hat nach eigenen Angaben über 50 Millionen Dollar an Transfers aus dem Bitget-Angriff gestoppt und 503.000 Dollar eingefroren. Der Fall zeigt, wer Mittel auf dem Weg anhalten kann und was das für deine Verwahrung bedeutet.

September 27, 2026 11:20 PM
Ethereum Gas und Etherscan: Gebühren verstehen, ERC20 senden, Freigaben prüfen
Eine Ether-Überweisung kostete am 27. September 2026 rund einen Cent, ein Tausch auf einer dezentralen Börse acht. Dieser Ratgeber erklärt, wie Gas in Gwei abgerechnet wird, was du auf Etherscan nachschaust und welche drei Fehler beim ERC20-Transfer am häufigsten passieren.
September 7, 2026 5:40 PM

Gestohlene Schlüssel statt Code-Lücken: Warum bei Krypto-Hacks 2026 der Private Key das Einfallstor ist
Kompromittierte private Schlüssel haben 2026 erstmals Fehler im Smart-Contract-Code als häufigsten Angriffsweg abgelöst. Was hinter der Verschiebung steckt und wie du dein eigenes Setup auf den Einzelpunkt prüfst.
August 19, 2026 5:21 PM
Seed bei einem anderen Hersteller wiederherstellen: Was BIP39 dir garantiert und was nicht
Dein Seed gehört dir, das Gerät gehört einem Unternehmen. Dieser Text erklärt, was der offene Standard BIP39 tatsächlich garantiert, warum ein falscher Ableitungspfad ein volles Wallet leer aussehen lässt und mit welchem Test du beides in zwanzig Minuten selbst prüfst.

August 13, 2026 6:16 PM

Trezor-Datenleck: Erst 13.689 Kunden, dann rund 67.000 weitere offengelegt
Beim Trezor-Versandpartner ShipMonk wurden im August Namen, Telefonnummern und Wohnadressen von 13.689 Kunden abgegriffen; im September meldete Trezor rund 67.000 weitere Betroffene in den USA. Die Geräte selbst bleiben sicher.
August 5, 2026 11:33 PM

130 Mio. $ weg, weil der Zufall berechenbar war: Welche Hardware Wallet du jetzt noch kaufen darfst
Der Coldcard-Fehler hat gezeigt: Die teuerste Wallet ist nicht die sicherste. Welcher Hersteller welchen Track Record hat – und warum du den Sparplan gerade jetzt nicht pausieren solltest.
August 4, 2026 2:43 PM
Coldcard-Verluste nähern sich 114 Mio. $ nach vierter Angriffswelle: Warum steigt Bitcoin trotzdem?
Eine vierte Angriffswelle hat am Montag weitere 449 BTC abgezogen. Trotzdem steigt Bitcoin Richtung 64.000 $. Was sich geändert hat und wer betroffen ist.
July 31, 2026 5:06 PM
594 BTC in 25 Minuten weg: Der Coldcard-Fehler, der Seeds berechenbar machte
Ein Firmware-Fehler von 2021 hat 38 Millionen Dollar aus rund 500 Bitcoin-Wallets gekostet. Was schiefging, wer betroffen ist und was jetzt zu tun ist.

February 27, 2024 9:07 PM

Magic Eden + Yuga Labs: Magic Eden kündigt den Start des Ethereum-Marktplatzes an
Magic Eden bringt einen eigenen Ethereum-Marktplatz an den Start. Was sind die Vorteile des neuen NFT-Marktplatzes?
September 18, 2026 11:31 PM

Hardware Wallet verloren: So rettest du deine Coins – und was das Finanzamt anerkennt
Dein Hardware Wallet ist weg, deine Coins liegen weiter auf der Blockchain: Entscheidend ist allein, ob du deine Recovery-Phrase noch hast. Was bei der Wiederherstellung schiefgeht und warum das Finanzamt einen endgültig verlorenen Zugang nach § 23 EStG in aller Regel nicht als Verlust anerkennt.
September 10, 2026 2:18 AM

Blind Signing beenden: Was du nach dem Trezor-Update an deiner Hardware-Wallet prüfst
Trezor zeigt Vertragsdaten seit dem 7. September im Klartext auf dem Gerät an, statt nur eine Hexadezimalkette. Unsere eigene Auszählung zeigt, welcher Teil des Ethereum-Kapitals davon erreicht wird und wo du weiter blind unterschreibst.
October 2, 2026 8:34 AM
Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
September 23, 2026 4:40 AM

Krypto-Wallet einrichten: So sicherst du deine Coins in sieben Schritten
Eine eigene Krypto-Wallet ist in zwanzig Minuten eingerichtet, doch ein einziger Schritt entscheidet über alles Weitere. Diese Anleitung führt dich durch Wallet-Typ, Wiederherstellungswörter und Testbetrag und sagt, was BaFin und Finanzamt dazu verlangen.
July 30, 2026 12:05 PM
Bitcoin zwischen Wallets senden: Ist die Netzwerkgebühr steuerpflichtig?
Bitcoin auf die eigene Wallet übertragen: Der Transfer ist in Österreich meist steuerneutral - die Netzwerkgebühr kann dennoch Steuern auslösen.

February 21, 2025 8:05 PM

Bybit verliert 1,4 Mrd. $ durch Mega-Hack – Krypto-Sicherheit unter Druck
Riesiger Hack bei Bybit: 1,4 Milliarden Dollar in ETH gestohlen! Erfahre, wie es passiert ist, was es für den Markt bedeutet und was das für die Zukunft der Krypto-Sicherheit heißt.
September 30, 2026 7:57 AM

Tangem Wallet: Die Karte ohne Seed-Phrase gegen die klassische Hardware-Wallet
Die Tangem Wallet sichert Krypto mit zwei oder drei identischen Karten statt mit 24 Wörtern. Was die Sets kosten, was der EAL6+-Chip leistet und warum der Verlust aller Karten endgültig ist.
August 18, 2026 8:52 AM

Bitcoin auf mehreren Wallets: Wie Österreich die Anschaffungskosten ermittelt
Bitcoin auf mehreren Wallets verteilt? So ermittelt Österreich die Anschaffungskosten und den gleitenden Durchschnittspreis für die Steuer.
September 15, 2026 7:41 AM
Hardware-Wallet verloren: Bitcoin-Steuer in Österreich
Hardware-Wallet oder Private Key verloren? Warum Österreich den Verlust privater Bitcoin grundsätzlich nicht als steuerlichen Kapitalverlust behandelt.
August 31, 2026 8:41 AM

Gefälschte AML-Prüfung für Krypto-Wallets: Woran du die Betrugsseiten erkennst
Betrügerische Webseiten geben sich als Geldwäsche-Prüfdienst für Krypto-Adressen aus und fordern dich auf, deine Wallet zu verbinden. Eine echte Prüfung braucht nur die öffentliche Adresse, und drei der von Malwarebytes benannten Domains antworten zwölf Tage später noch.
August 25, 2026 10:55 PM

Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
October 1, 2026 8:22 PM
NEAR Intents stoppt Auszahlungen nach 3,8-Millionen-Exploit: Das sind die Gründe
NEAR Intents bestätigt einen Exploit über mehr als 3,8 Millionen Dollar und hält Ein- sowie Auszahlungen auf elf Netzwerken an. Die Erstattung ist zugesagt, ein Termin dafür nicht.
September 20, 2026 4:36 PM

Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
September 13, 2026 10:38 PM
Meldepflicht für Wallet-Hersteller: Was seit dem 11. September 2026 gilt
Seit dem 11. September 2026 muss jeder, der eine Wallet gewerblich in der EU anbietet, eine aktiv ausgenutzte Sicherheitslücke binnen 24 Stunden melden und die betroffenen Nutzer informieren. Was Artikel 14 der EU-Cyberresilienzverordnung verlangt, wo die Grenze der Auslegung liegt und was du daraus für deine Verwahrung ableitest.
September 3, 2026 10:41 AM

Bitcoin durch Wallet-Hack verloren: Steuer in Österreich?
Bitcoin durch Hacker verloren? In Österreich führt der Diebstahl im Privatvermögen grundsätzlich nicht automatisch zu einem steuerlich nutzbaren Verlust.
September 1, 2026 6:33 AM

Zwischenablage-Angriff: Wie Schadsoftware deine kopierte Wallet-Adresse austauscht
Ein Clipper ersetzt die Empfangsadresse zwischen Kopieren und Einfügen durch die des Angreifers, und die Prüfsumme deiner Wallet merkt davon nichts. Was Microsoft und das Bundesamt für Cybersicherheit dokumentiert haben und welche Prüfung den Angriff wirklich ins Leere laufen lässt.
Vielleicht auch interessant