
Exploit Magic Eden et Limit Break : 530 WETH et des milliers de NFT siphonnés, comment révoquer vos autorisations
Une faille dans le Payment Processor de Limit Break, le protocole de l’ancienne place de marché Ethereum de Magic Eden, vide des NFT et du WETH depuis jeudi. Notre analyse de la blockchain recense 911 wallets touchés. Ce qui s’est passé, pourquoi les portefeuilles matériels ne protègent pas et quelles autorisations révoquer.



Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Si vous avez mis en vente un NFT, fait une offre ou accepté une offre sur l’ancienne place de marché Ethereum de Magic Eden en 2024, vous devez agir maintenant. Depuis jeudi, une faille dans le Payment Processor de Limit Break, le protocole d’échange qui faisait tourner cette place de marché, sert à retirer des NFT et du Wrapped Ether (WETH) de portefeuilles de tiers. Sur ApeChain, c’est le Wrapped ApeCoin (WAPE) qui a été touché. Notre propre analyse de la blockchain montre que 530,7 WETH ont disparu de 911 wallets, auxquels s’ajoutent des milliers de NFT, et lors de notre dernière mesure, à 12 h 40 UTC, les retraits se poursuivaient.
Se protéger prend quelques minutes : il suffit de retirer l’autorisation accordée à deux contrats. Annuler une mise en vente ne suffit pas. Et un portefeuille matériel ne vous protège pas ici. Nous expliquons pourquoi en détail plus bas, car ce point est souvent présenté de façon erronée dans les réponses sur X.
Mise à jour du 29 septembre 2026, 08 h 48 UTC : plus de deux NFT sauvés sur cinq ont désormais retrouvé leur propriétaire. Selon le compteur du site de récupération nftsaresafu.xyz, 12 781 des 29 787 NFT sauvés avaient été récupérés mardi matin, contre 3 132 sur 26 448 dimanche à midi. Le total a augmenté parce que de nouveaux actifs ont été ajoutés, notamment les NFT mis à l’abri par le whitehat Jiri123_eth, récupérables depuis dimanche, 809 ApuStajas et, depuis la nuit dernière, 134 Quirkies qui, selon 0xQuit, se récupèrent directement depuis le wallet d’un attaquant. Le site permet aussi désormais de consulter tous les actifs qui attendent encore d’être récupérés. Parlez-en autour de vous, notamment à ceux qui ne suivent pas X : selon 0xQuit, beaucoup de victimes ignorent peut-être que quelque chose les attend.
Lundi soir, 0xQuit a expliqué l’attaque en détail pour la première fois : le Payment Processor V2 se fiait à une adresse d’expéditeur transmise par un contrat de relais autorisé (un forwarder de type ERC-2771), et cette adresse pouvait être falsifiée. L’attaquant pouvait ainsi créer une offre à prix nul pour le NFT d’autrui et faire croire au contrat que son propriétaire l’avait acceptée. Annuler vos mises en vente n’aurait donc servi à rien ; seule comptait l’autorisation encore active. 0xQuit ajoute être en contact avec plusieurs parties impliquées dans l’exploit au sujet d’une restitution.
Les retraits se poursuivent, mais nettement plus lentement. Notre décompte sur Ethereum totalise depuis le début 121 595 transferts de NFT à prix nul provenant de 14 835 wallets, soit environ 6 200 de plus que dimanche à midi, alors que la hausse avait dépassé 32 000 entre samedi et dimanche midi. Toute la progression est allée à d’autres adresses que celles des deux whitehats, même si l’adresse qui détient le plus de NFT (31 984) n’a plus rien reçu depuis dimanche midi. Côté WETH, un peu plus de 4 WETH se sont ajoutés, pour un total de 541,9 WETH provenant de 970 wallets ; le dernier retrait date d’aujourd’hui à 6 h 42 UTC. Tant qu’une autorisation reste active, votre wallet demeure exposé ; la marche à suivre pour la révoquer figure plus bas.
Mise à jour du 27 septembre 2026, 11 h 06 UTC : les NFT sauvés peuvent désormais être récupérés. 0xQuit a ouvert le site de récupération nftsaresafu.xyz le 26 septembre à 2 h 47 UTC. Vous devez d’abord révoquer votre autorisation au Payment Processor ; la récupération ne coûte que le gas, et un don est facultatif. Selon le compteur du site, 3 132 des 26 448 actifs sauvés avaient été récupérés à 10 h 58 UTC aujourd’hui. MetaMask y affiche un avertissement ; selon 0xQuit, vous pouvez l’ignorer si vous avez vérifié que vous êtes sur le vrai site. Ouvrez-le donc uniquement depuis sa publication, jamais depuis des liens dans les réponses ou les messages privés. Pour les collections soumises à des restrictions de transfert (ERC721C, ERC1155C), la récupération ne fonctionne qu’une fois activée par le responsable de la collection. Le whitehat Jiri123_eth a mis d’autres NFT à l’abri ; notre mesure en compte 1 771 à son adresse 0x1234248d4b9525F42434e20D46Abbff2686f56B3, et ils seront eux aussi ajoutés au site de récupération.
Limit Break s’est exprimé sur X le 26 septembre à 3 h 17 UTC : le Payment Processor V2 est un contrat immuable que personne ne peut corriger ; n’attendez donc pas de solution et révoquez dès maintenant vos autorisations pour V2 et V3. Le V3 est suspendu et l’enquête se poursuit. Correction de notre mise à jour d’hier : le site de récupération était déjà en ligne à ce moment-là, et Limit Break s’était déjà exprimé. Les deux nous avaient échappé.
Les retraits se poursuivent. Notre mesure sur Ethereum jusqu’au bloc 26 068 341 (10 h 57 UTC) compte depuis le début 115 404 transferts de NFT à prix nul provenant de 14 196 wallets, soit plus de 32 000 de plus qu’hier à midi. 17 461 sont allés à l’adresse de sauvetage de 0xQuit. Une seule adresse, 0x22657b3eb4b984f0137c58e0713ae125d752b4f4, a désormais reçu 31 984 NFT ; hier à midi, elle ne figurait pas encore parmi les quatre principaux destinataires, et son exploitant est inconnu. Côté WETH, peu de changement : 537,5 WETH provenant de 949 wallets, le dernier retrait datant de 9 h 20 UTC.
Mise à jour du 26 septembre 2026, 12 h 10 UTC : l’attaque se poursuit pour le deuxième jour. Notre nouvelle mesure sur Ethereum jusqu’au bloc 26 061 512 (12 h 05 UTC) fait apparaître depuis le début 82 794 transferts de NFT à prix nul provenant de 11 784 wallets. 16 652 sont allés à l’adresse de sauvetage de 0xQuit, 66 142 à 344 autres adresses dont les exploitants sont inconnus. Une seule d’entre elles, 0x28bc445b674940c53c227b45d4405c34e60027ad, a retiré pendant la nuit 15 512 NFT provenant de 2 573 wallets. Côté WETH, nous comptons désormais 534,7 WETH provenant de 936 wallets ; le dernier retrait date de 12 h 04 UTC. Revoke.cash chiffre les dégâts totaux à au moins 2,8 millions de dollars sur Ethereum, Polygon, Base, Arbitrum et ApeChain. Le Payment Processor V2 ne peut être ni suspendu ni corrigé. Limit Break a suspendu le V3 sur tous les réseaux sauf ApeChain, où il reste utilisable jusqu’au 30 novembre 2026, selon Revoke.cash. Vérifiez donc aussi Arbitrum et révoquez immédiatement sur ApeChain. Selon 0xQuit, vous pourrez récupérer les NFT sauvés une fois vos autorisations révoquées ; aucune date n’est encore fixée. Nous n’avons pas trouvé à ce jour de déclaration de Limit Break elle-même.
Magic Eden et Limit Break : les deux autorisations à révoquer maintenant
Deux contrats sont concernés. Quit, vice-président Blockchain de Yuga Labs, les a désignés publiquement vendredi matin :
- Payment Processor V2 sur Ethereum : 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834
- Payment Processor V3 sur ApeChain : 0x9a1D00000000fC540e2000560054812452eB5366
Magic Eden cite également Polygon et Base, où la place de marché utilisait aussi le Payment Processor V2. Vérifiez donc votre wallet sur les quatre réseaux. Dans votre wallet, le contrat apparaît généralement sous le nom « Limit Break: Payment Processor ». C’est ce nom que vous avez vu à l’époque dans la fenêtre de signature, lorsque vous avez fait ou accepté une offre.
Ce qui s’est passé lors de l’exploit Limit Break : la chronologie
Nous avons établi la chronologie à partir de trois sources : les messages des acteurs concernés sur X, la page consacrée à l’incident sur Revoke.cash et notre propre analyse des événements que le Payment Processor laisse sur la blockchain. Toutes les heures sont en UTC.
- Jeudi 24 septembre, 13 h 08 : la première attaque. Une seule adresse retire 305 NFT d’un unique wallet en trois transactions, chaque fois sous la forme d’une « vente » à prix nul. Quit cite 10 Meebits, 50 Otherdeeds, 10 World of Women et 235 Desperate ApeWives, soit exactement 305. Personne ne s’en aperçoit pendant douze heures.
- Vendredi 25 septembre, vers 1 h : Quit tombe sur l’incident et constate qu’un très grand nombre d’autres wallets sont accessibles par la même faille. Il contacte Limit Break, qui met en pause le Payment Processor V3. Le V2 sur Ethereum, lui, ne peut pas être suspendu.
- 5 h 46 : le sauvetage commence. Quit et d’autres volontaires retirent eux-mêmes les NFT menacés via la faille et les placent à l’adresse 0x71cF3f5724bD2B72Ef6464992aCd26216De7fe33.
- 6 h 31 : le trader de NFT Cirrus donne l’alerte, car une adresse « achète » des milliers de NFT pour 0 ETH. À 6 h 47, Quit confirme qu’il s’agit de son sauvetage.
- 7 h 06 : le sauvetage démarre aussi sur ApeChain.
- 8 h 09 : Quit appelle publiquement à révoquer les autorisations.
- 8 h 25 : les retraits de WETH commencent. La première transaction emporte à elle seule 281,66 WETH provenant de 25 wallets. À 9 h, 522,5 WETH ont disparu.
- 8 h 51 et 9 h 10 : d’autres jetons sont touchés : 8 380 USDC provenant de 62 wallets et environ 549 000 WILD provenant de onze wallets.
- 9 h 11 : Revoke.cash publie une page de vérification dédiée à l’incident.
- 9 h 54 : sur ApeChain, 7 680 WAPE disparaissent de 19 wallets en une seule transaction.
- 10 h 11 : dernier transfert vers l’adresse de sauvetage. À 10 h 19, toute activité cesse sur le contrat ApeChain.
- De 9 h 27 jusqu’à au moins 12 h 22 : d’autres adresses continuent de retirer des NFT à prix nul, soit 7 870 transferts provenant de 1 786 wallets au total. Le dernier retrait de WETH dans nos données date de 12 h 19.
- De 12 h 22 à 12 h 40 : notre nouvelle mesure fait apparaître 2 292 transferts supplémentaires de NFT à prix nul et 0,55 WETH supplémentaires issus de cinq achats. L’attaque n’est pas terminée.
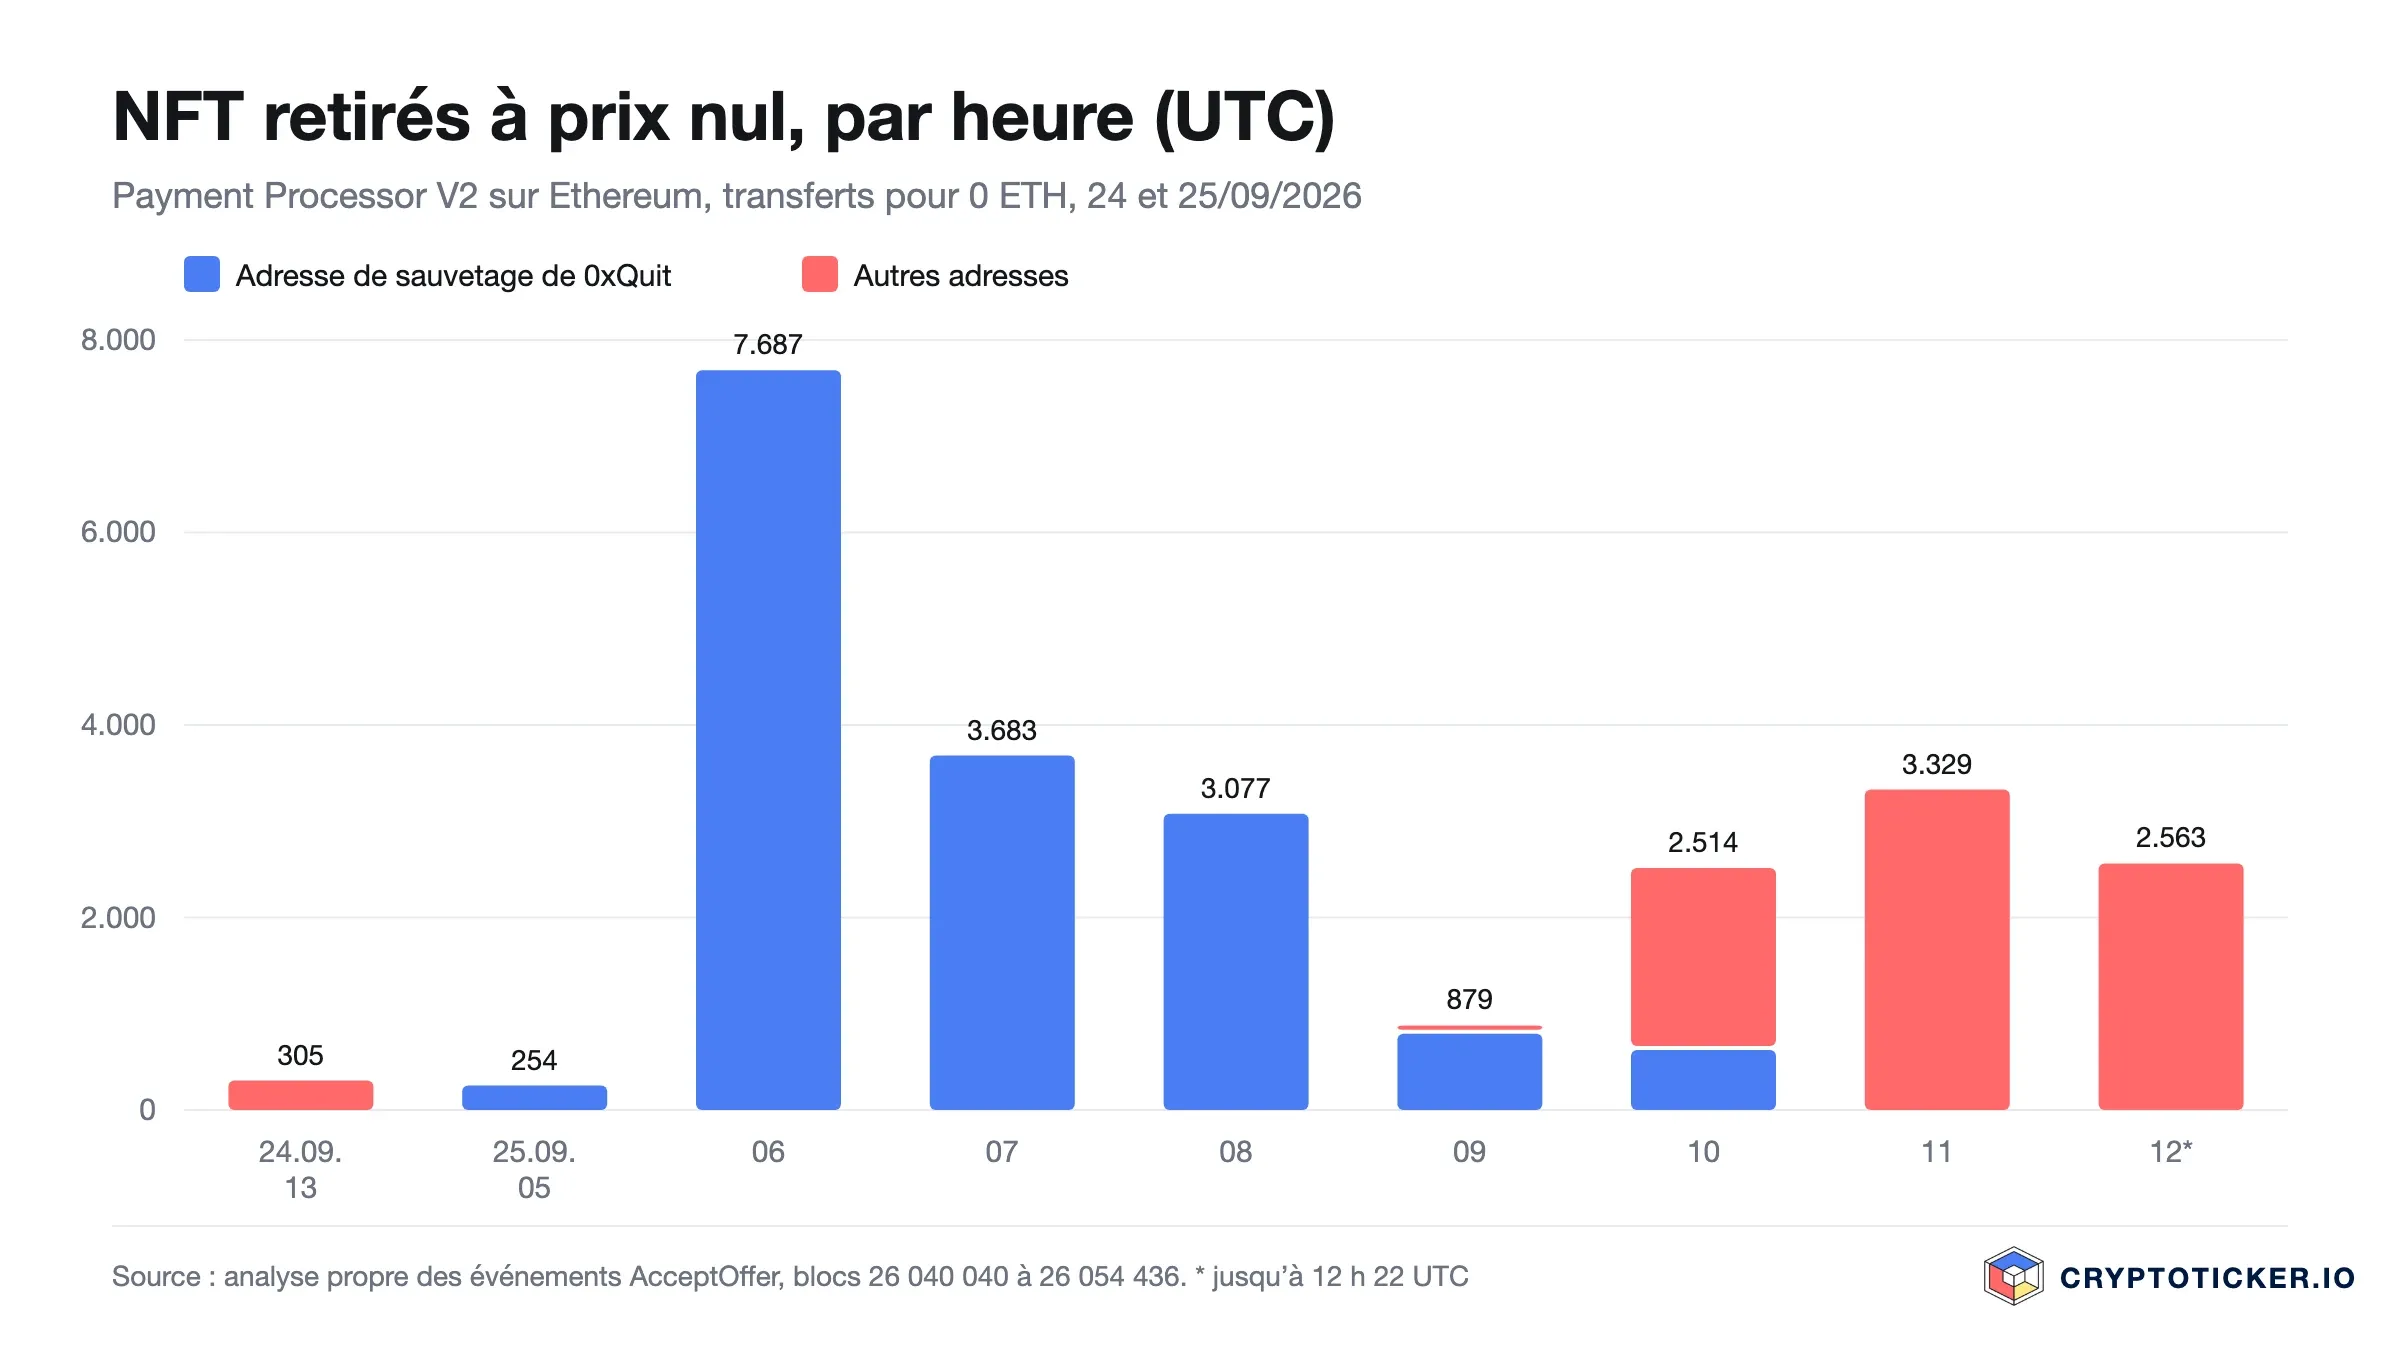
Le graphique montre le point de bascule. Jusqu’en fin de matinée, presque tous les transferts proviennent de l’adresse de sauvetage. Ensuite, d’autres prennent le relais. Qui se cache derrière ces adresses ne peut pas se lire sur la blockchain. Il peut s’agir d’autres volontaires ou d’imitateurs ayant reproduit l’exploit. Pour vous, cela ne change rien : tant que l’autorisation existe, n’importe qui peut s’en servir.
Quit chiffre le bilan de la nuit à 23 155 NFT sauvés, d’une valeur de plus de 5,7 millions de dollars. Nos données font état de 16 117 transferts vers l’adresse de sauvetage sur Ethereum et de 9 795 sur ApeChain. Les chiffres ne concordent pas exactement, car un événement ne correspond pas toujours à un seul NFT ; les jetons à éditions multiples peuvent en contenir plusieurs exemplaires. L’ordre de grandeur est le bon.

Pourquoi le WETH et le WAPE ont été vidés
Beaucoup se posent la question, et la réponse explique toute l’attaque. Aucun contrat ne peut prélever l’Ether ordinaire de votre wallet. Un contrat ne peut déplacer que les jetons pour lesquels vous lui avez donné une permission, une autorisation ou « approval » dans le jargon crypto. Les places de marché NFT en utilisent deux sortes.
L’autorisation sur les NFT. Mettre un NFT en vente permet au contrat de la place de marché de le transférer lors d’une vente, le plus souvent pour toute la collection (« approved for all »). C’est par cette autorisation que les NFT sont partis à prix nul.
L’autorisation sur les jetons. Une offre sur un NFT ne se règle pas en Ether, mais en Ethereum encapsulé, le WETH. C’est un jeton adossé à l’Ether à parité, qui peut être autorisé comme n’importe quel autre. Pour qu’une offre puisse être réglée automatiquement plus tard, vous autorisez le Payment Processor à dépenser votre WETH, en règle générale sans plafond et sans échéance. Sur ApeChain, il en va de même avec le WAPE, la version encapsulée de l’ApeCoin.
Voilà pourquoi ces deux jetons ont été touchés. Les retraits d’USDC, de WILD et d’APE relevés dans nos données montrent toutefois que tout jeton que vous avez un jour autorisé pour le Payment Processor est exposé.
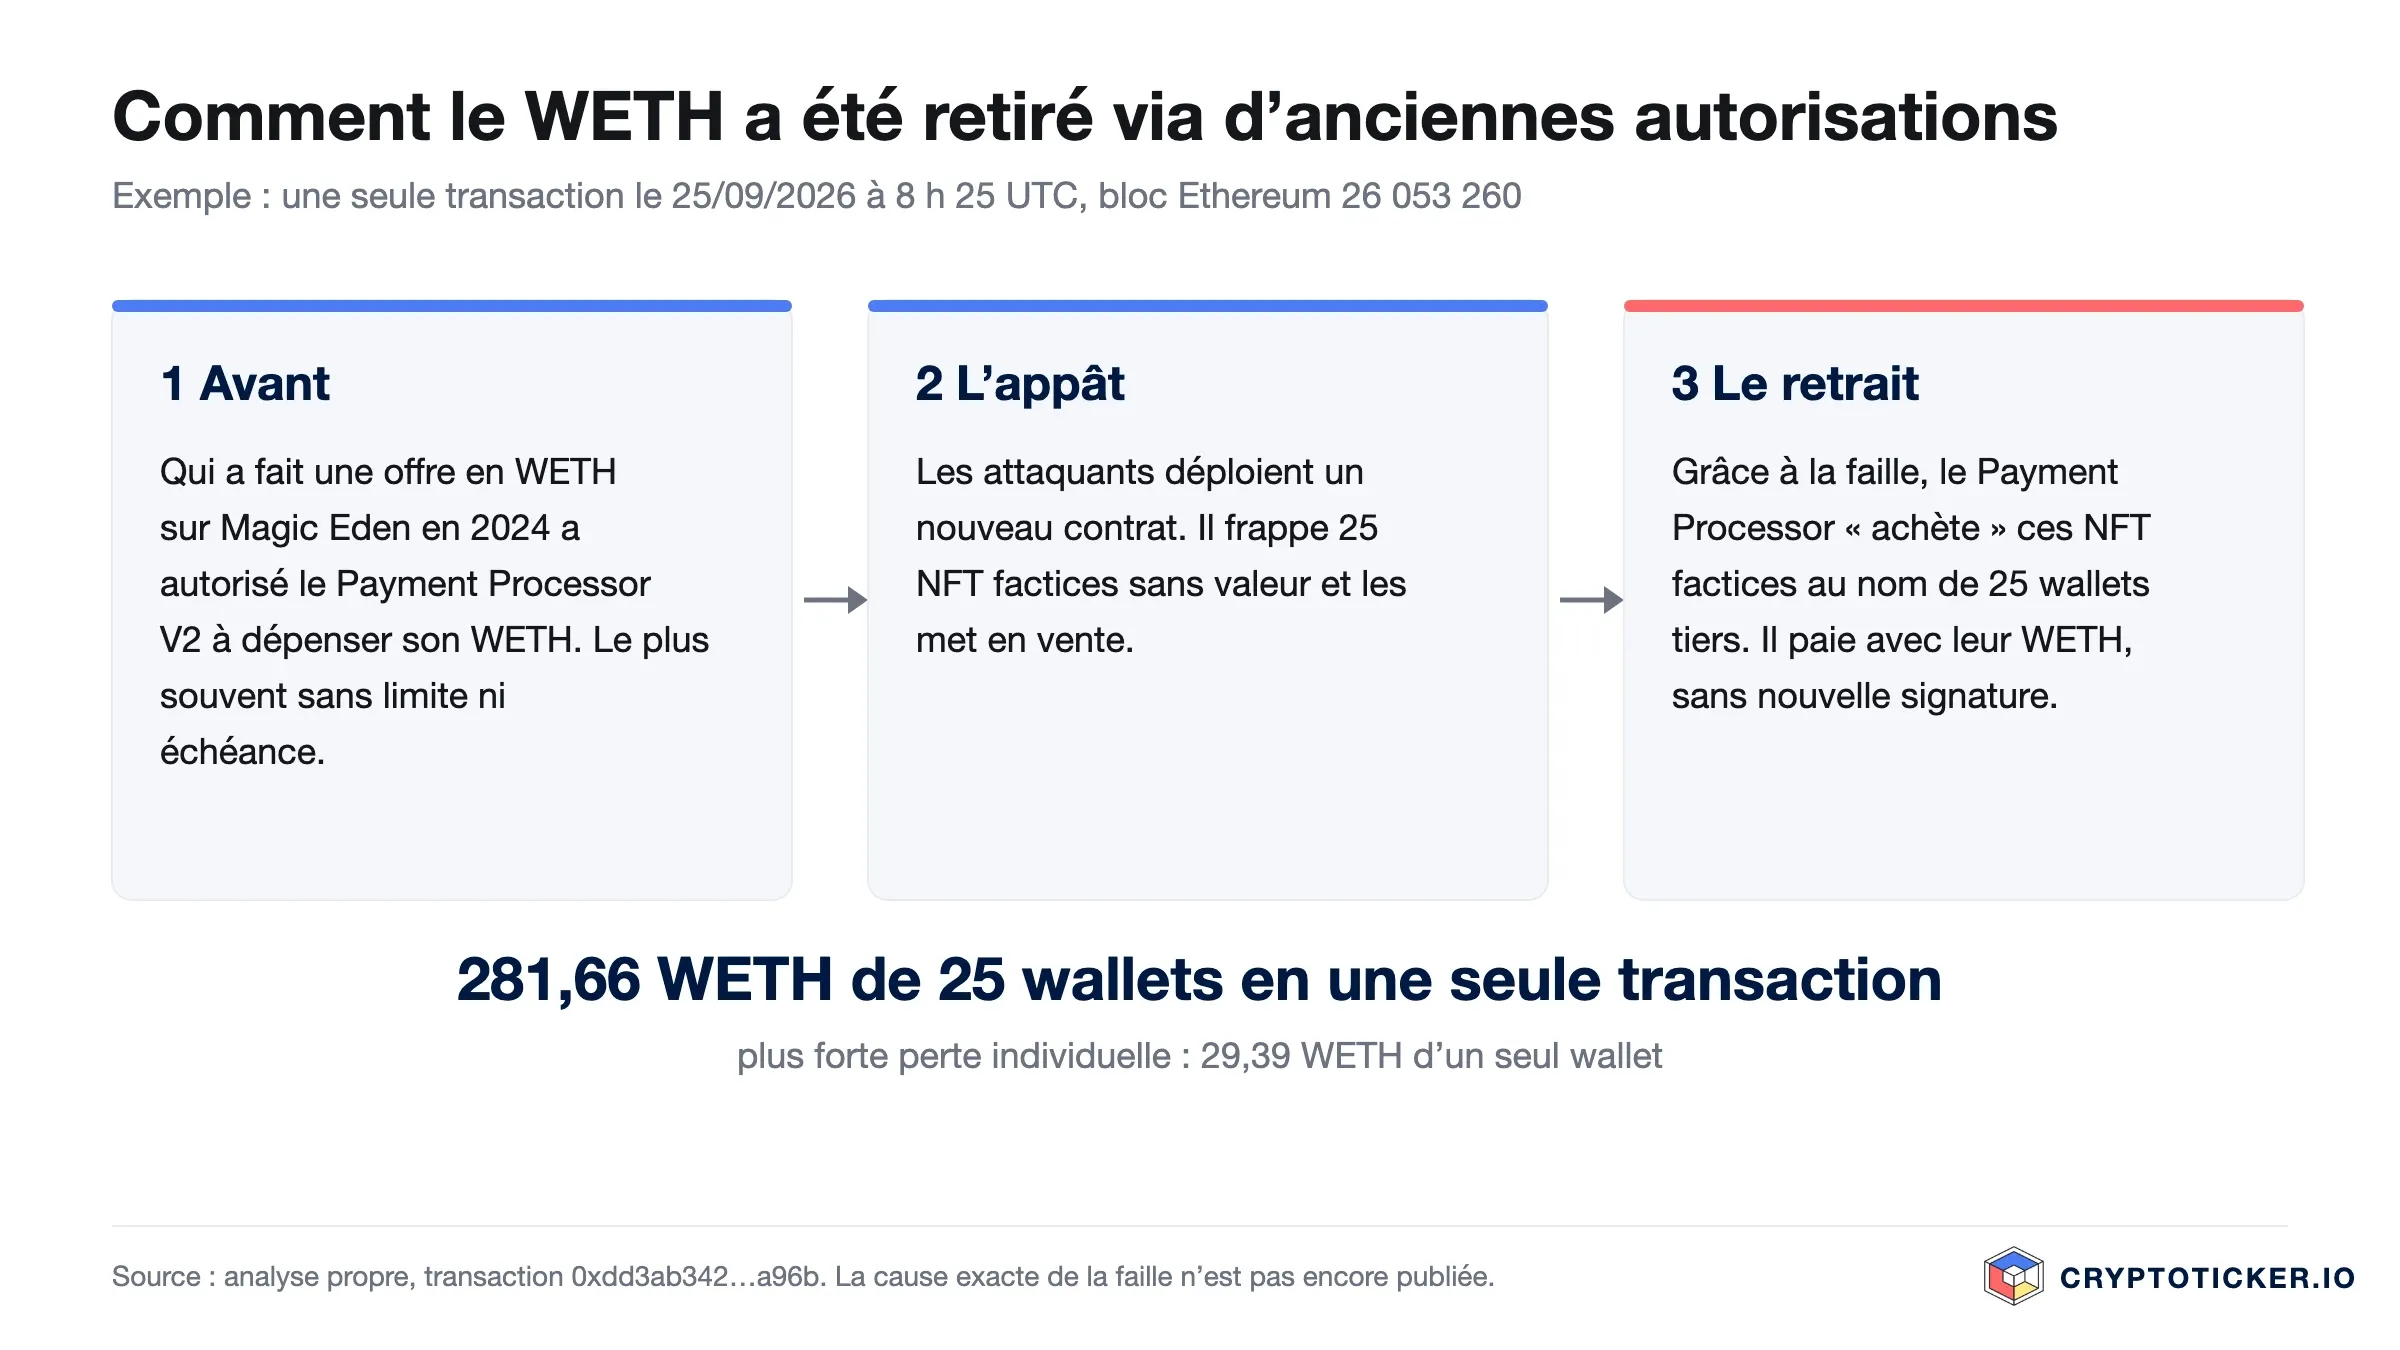
Une seule transaction permet de suivre le procédé pas à pas. Les attaquants déploient un nouveau contrat qui frappe 25 NFT factices sans valeur et les met en vente. Ils font ensuite « acheter » ces NFT factices par le Payment Processor au nom de 25 wallets tiers. Le paiement est prélevé sur le WETH des victimes, via l’ancienne autorisation, sans qu’aucune d’elles ne signe quoi que ce soit. Le poste individuel le plus élevé de cette transaction : 29,39 WETH provenant d’un seul wallet. Comment le contrat est amené à agir au nom d’autrui, ni Limit Break ni Quit ne l’ont encore publié.
Important si vous détenez ou échangez encore du WETH : l’autorisation porte sur tout WETH qui arrive dans votre wallet, y compris à l’avenir. Si vous convertissez de l’Ether en WETH ou recevez du WETH lors d’un swap alors que l’autorisation est toujours active, vous le mettez directement à portée des attaquants. Révoquez d’abord, échangez ensuite.
« J’avais pourtant un portefeuille matériel » : pourquoi un Ledger ne protège pas
Sous les messages d’alerte sur X, certains ironisent : qui utilise un portefeuille matériel serait à l’abri. Ce n’est pas le cas ici, et de nombreuses victimes en avaient un. Une connaissance de notre rédaction a perdu 5,94 WETH alors qu’elle utilise un Ledger.
La raison tient à l’endroit où une autorisation est enregistrée. Un portefeuille matériel protège votre clé privée. Il garantit que personne ne peut signer en votre nom sans l’appareil. Mais l’autorisation, vous l’avez déjà signée, à l’époque, il y a peut-être deux ans, avec ce même appareil. Depuis, elle figure dans le contrat du jeton sur la blockchain : « Le Payment Processor peut déplacer du WETH depuis cette adresse. » Lorsque le Payment Processor prélève aujourd’hui du WETH, personne ne sollicite votre appareil. Le Ledger reste dans le tiroir, et l’argent part quand même.
Le portefeuille matériel protège contre le vol de clés, pas contre les droits que vous avez vous-même accordés. Distinguer les deux permet de se concentrer sur ce qui aide vraiment lors de tels incidents. Pour un panorama des appareils, consultez notre comparatif des portefeuilles matériels ; vos autorisations, vous devez de toute façon les gérer vous-même.
Quelle est l’ampleur des dégâts de l’exploit Magic Eden ?
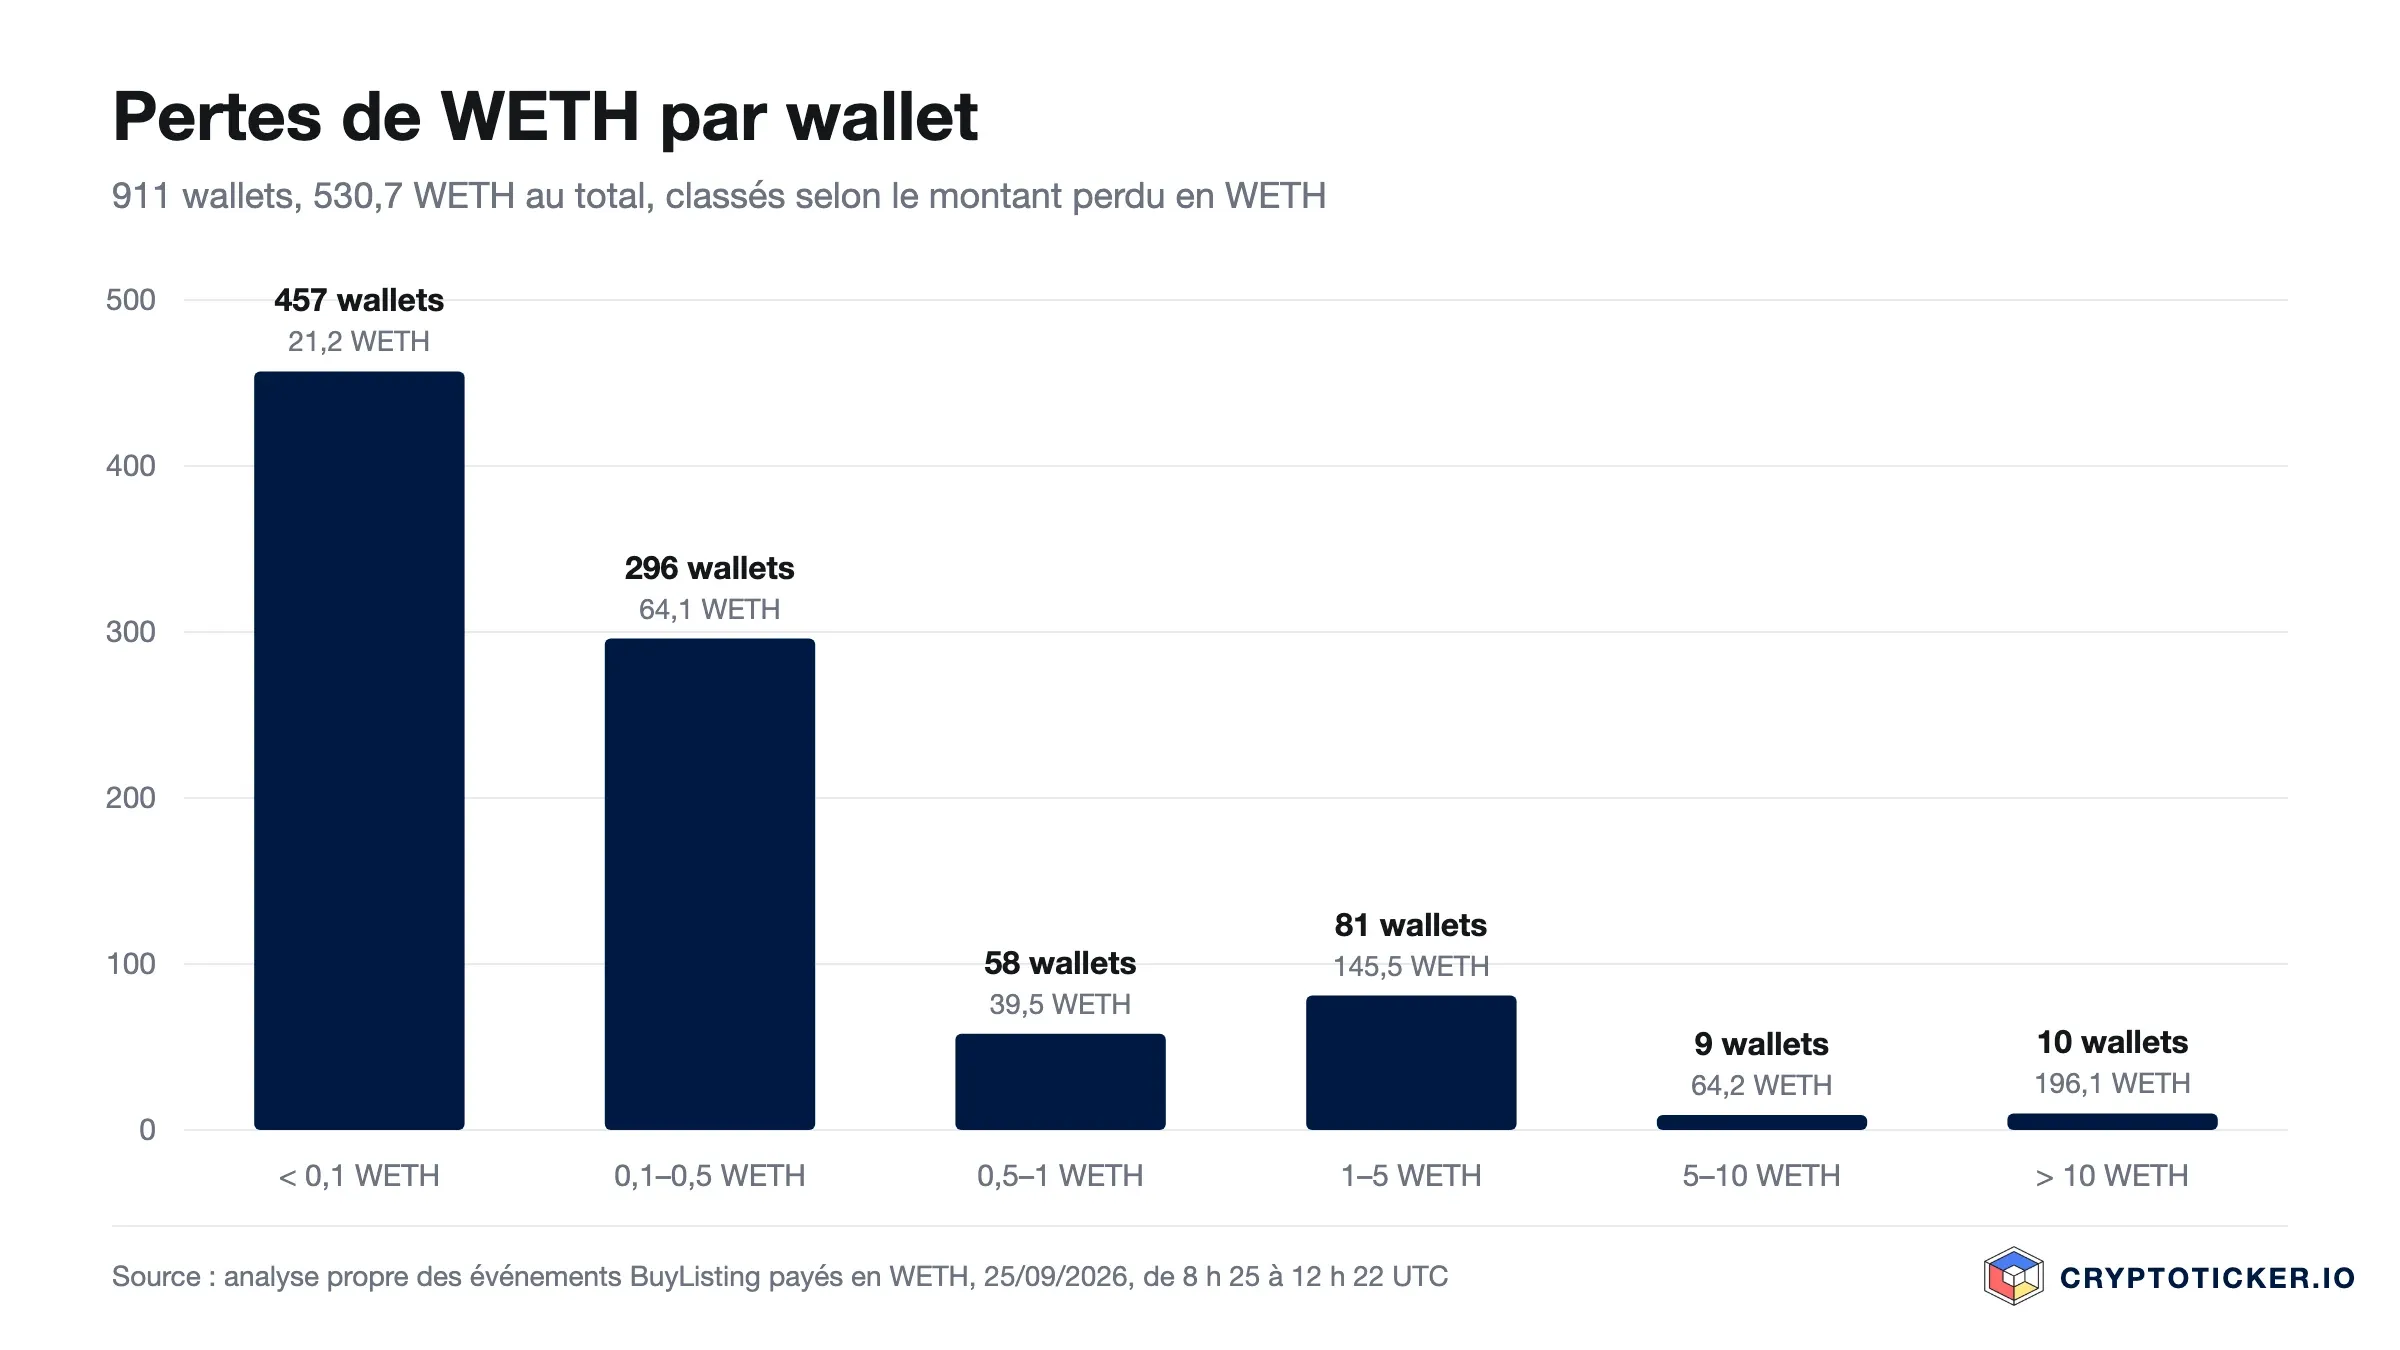
Notre décompte sur Ethereum aboutit à 530,7 WETH provenant de 911 wallets. Au cours de l’Ether de 2 702,88 dollars (CoinGecko, 25 septembre 2026), cela représente environ 1,43 million de dollars. La plupart des victimes ont perdu de petites sommes : la moitié des wallets, moins de 0,1 WETH. À l’inverse, dix wallets ont perdu chacun plus de 10 WETH, 196 WETH à eux seuls.
Quit évoque 660 WETH qu’il n’a pas pu sauver, soit environ 1,7 million de dollars. L’écart avec notre chiffre s’explique probablement par le fait que nous n’avons analysé qu’Ethereum, sans Polygon ni Base. S’y ajoutent, selon notre mesure, 8 380 USDC, environ 549 000 WILD (quelque 7 200 dollars), 12,9 APE sur Ethereum et 7 680 WAPE sur ApeChain.
Côté NFT, le calcul est plus délicat. Ce qui se trouve sur l’adresse de sauvetage doit être restitué. Ce qui est parti vers d’autres adresses depuis la fin de matinée, 7 870 transferts provenant de 1 786 wallets, reste pour l’heure incertain.
Quit a écrit vendredi matin qu’il avait travaillé toute la nuit pour sauver des NFT d’une valeur d’environ 6 millions de dollars, et qu’il ne pensait pourtant qu’aux 1,7 million de dollars en WETH pour lesquels il n’avait pas été assez rapide. Depuis, des victimes ayant perdu du WETH se manifestent sous ses messages, certaines ayant, selon leurs dires, révoqué une heure trop tard.
Qui est 0xQuit, le sauveteur de la nuit ?
Quit est vice-président Blockchain de Yuga Labs, la société à l’origine de Bored Ape Yacht Club, CryptoPunks et Otherside. Sur X, il se présente comme développeur Solidity et auditeur, et il a fondé l’outil NFT oSnipe. Il y alerte régulièrement sur des failles et, en cas de doute, intervient lui-même avant que d’autres ne les exploitent.
Ce n’est pas son premier sauvetage cette année. En juin, lors d’une faille dans Flooring Protocol, il a retiré de pools vulnérables 68 NFT d’une valeur de plus de 500 000 dollars, dont 29 Bored Apes et deux CryptoPunks, et les a conservés pour leurs propriétaires. La méthode était la même dans les deux cas : celui qui connaît la faille retire les actifs en premier, avant qu’une personne mal intentionnée ne le fasse, et les restitue une fois le danger écarté.
Ce que disent Magic Eden et Limit Break
Magic Eden insiste sur la distinction : la place de marché n’a pas été attaquée. Son cofondateur et directeur général, Jack Lu, a écrit sur X que l’incident concerne le protocole d’échange et les contrats de Limit Break, que Magic Eden n’utilise plus depuis deux ans. Selon Magic Eden, la plateforme a utilisé le Payment Processor V2 de février à octobre 2024 et a entièrement fermé sa place de marché EVM au premier trimestre 2026. Les mises en vente actuelles ne sont pas concernées, et l’entreprise dit discuter avec Limit Break de mesures supplémentaires.
Limit Break n’avait pas publié de déclaration propre à l’heure de notre bouclage. On sait seulement ce que rapporte Quit : l’équipe a rapidement mis en pause le V3 sur ApeChain. Plusieurs projets NFT sur ApeChain ont réagi de leur côté. L’équipe de Dengs affirme ainsi avoir gelé temporairement tous les NFT Deng, et ApeDroidz a indiqué qu’une partie de sa collection figure parmi les actifs sauvés.
Si vous souhaitez passer en revue les places de marché sur lesquelles les NFT s’échangent aujourd’hui, vous trouverez le comparatif ci-dessous.
 Comparatif des places de marché NFT
Révoquer les autorisations : protéger votre wallet étape par étape
- Ouvrez Revoke.cash et saisissez votre adresse ou connectez votre wallet. Revoke.cash consacre à l’incident une page de vérification, sur laquelle vous pouvez tester directement votre adresse.
- Passez les réseaux en revue un par un : Ethereum, ApeChain, Polygon, Base et Arbitrum.
- Révoquez toutes les autorisations accordées au Payment Processor, c’est-à-dire à 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834 sur Ethereum, Polygon et Base et à 0x9a1D00000000fC540e2000560054812452eB5366 sur ApeChain. Cela vaut pour les autorisations sur les NFT (« approved for all ») comme pour celles sur les jetons WETH, WAPE, USDC ou APE.
- Chaque transaction de révocation coûte de modestes frais et doit être signée avec votre wallet, sur l’appareil lui-même si vous utilisez un portefeuille matériel.
- Ne touchez au WETH qu’ensuite. Aucun swap vers du WETH ni aucune conversion d’Ether tant que l’autorisation est active.
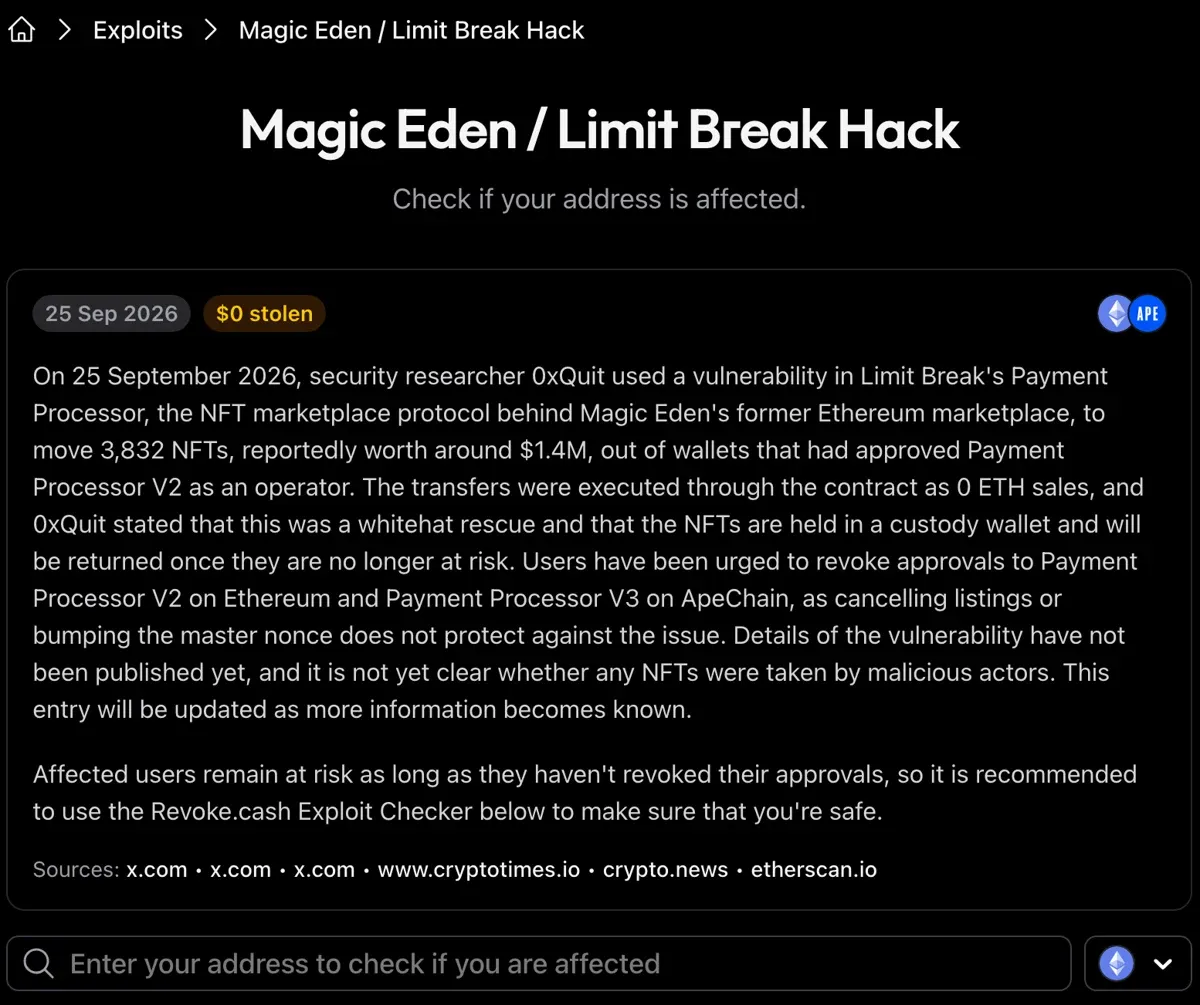
Ce qui n’aide pas : annuler des mises en vente ou incrémenter le « master nonce ». Revoke.cash précise expressément que ni l’un ni l’autre ne protège contre cette faille. Et une révocation ne récupère pas ce qui est déjà parti. Elle empêche seulement que davantage ne parte.
Selon Quit, les NFT sauvés ne vous seront restitués qu’une fois votre autorisation révoquée, faute de quoi le NFT serait aussitôt de nouveau exposé. Il n’existe pas encore de procédure officielle de restitution. Attendez-vous, dans les prochains jours, à des escrocs qui exploiteront précisément cette situation : messages privés proposant une « récupération », fausses pages de restitution, demandes de signature d’un message. Ne signez rien de ce qu’on vous envoie, et attendez les annonces des comptes connus.
Ce que l’exploit signifie pour le marché des NFT
La vraie leçon de la journée est dérangeante : les autorisations n’expirent pas. Magic Eden a cessé d’utiliser le Payment Processor V2 il y a près de deux ans et a fermé la place de marché ce printemps. Les droits que des milliers d’utilisateurs avaient accordés à ce contrat sont pourtant restés en place, et le contrat lui-même a continué de fonctionner, sans frein d’urgence. Une plateforme peut fermer ; ses contrats sur la blockchain, eux, ne ferment pas avec elle.
S’y ajoute l’habitude du secteur d’accorder des autorisations illimitées, afin que les utilisateurs n’aient pas à payer une seconde transaction à chaque offre. Cela économise quelques centimes et transforme chaque autorisation oubliée en compte ouvert.
L’incident survient au cours d’une semaine agitée. Jeudi soir, Bitget a signalé une sortie d’environ 352 millions de dollars de ses hot wallets, le plus gros piratage de l’année ; ce que les clients de Bitget doivent vérifier maintenant figure dans notre article. Le même soir, Quit a en outre recensé une attaque contre Payy de 1,8 million de dollars. Les outils progressent des deux côtés. Des travaux de recherche publiés cette année montrent que des agents d’IA peuvent désormais repérer et exploiter à grande échelle des vulnérabilités de smart contracts, en particulier dans d’anciens contrats que plus personne n’entretient. On ignore si l’IA a joué un rôle dans cette attaque. Une chose est claire : la recherche de failles oubliées coûte de moins en moins cher, et le sauvetage de cette nuit a tenu à une personne qui, par hasard, était éveillée.
Comment nous avons analysé les données de la blockchain sur l’exploit Limit Break
Nous avons lu tous les événements d’échange émis par le Payment Processor V2 sur Ethereum entre le 23 septembre 2026 à 12 h UTC et le 25 septembre 2026 à 12 h 22 UTC, soit les blocs 26 040 040 à 26 054 436, interrogés via des nœuds Ethereum publics. Cela représente 25 299 événements de type AcceptOffer et BuyListing. Le contrôle positif : pour la même plage de blocs, trois nœuds indépendants ont renvoyé le même nombre. Sur ApeChain, nous avons lu de la même façon le Payment Processor V3 à partir du 24 septembre, soit 10 041 événements.
Nous comptons comme retrait de NFT une vente à un prix inférieur à 0,001 jeton. Un retrait de jetons est un achat dans lequel le wallet de la victime paie en tant qu’acheteur. Nous avons vérifié le mécanisme sur des transactions précises, comme celle des 281,66 WETH. Un recoupement avec une source extérieure : notre décompte de la première attaque, le 24 septembre, aboutit à 305 NFT, le chiffre qu’avance Quit.
Ce que les chiffres ne permettent pas : Polygon et Base ne sont pas inclus. Qui se cache derrière chaque adresse, volontaire ou attaquant, ne ressort pas des données. Et un événement ne correspond pas toujours à un seul NFT. Les valeurs en dollars reposent sur les cours du 25 septembre 2026.
Magic Eden, WETH et anciennes autorisations : ce qu’il faut retenir
Si vous avez négocié en 2024 sur Magic Eden, Otherside ou une place de marché ApeChain, révoquez aujourd’hui les autorisations accordées au Payment Processor, sur Ethereum, ApeChain, Polygon et Base. Ne convertissez pas d’Ether en WETH tant que l’autorisation est active. Un portefeuille matériel protège votre clé, pas les droits que vous avez déjà accordés. Et au-delà d’aujourd’hui : passez régulièrement vos autorisations en revue, par exemple une fois par trimestre, et révoquez-les immédiatement lorsqu’une plateforme ferme. Conservez vos actifs de valeur dans un wallet avec lequel vous ne négociez pas et n’autorisez rien.
(Au 29 septembre 2026, 08 h 48 UTC. Cet article ne constitue pas un conseil en investissement. La situation évolue encore ; consultez les communications officielles de Limit Break et de Magic Eden avant d’agir.)
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Guide NFT: Comment CRÉER, ACHETER et VENDRE des NFTs en 2024
- Révoquer les autorisations de jetons sur Ethereum : une révocation coûte 0,52 centime
- ApeCoin et ApeChain en 2026 : ce qui reste de l’écosystème, trois semaines avant l’ApeFest
- NEAR Intents suspend les retraits après un exploit de 3,8 millions de dollars
- Wallet drainers : ce que vous autorisez réellement en confirmant, et comment le révoquer
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
September 25, 2026 5:14 AM

Piratage de Bitget à 351 millions de dollars : ce qu'il faut vérifier sur votre plateforme crypto
Bitget signale des sorties non autorisées d'environ 351,6 millions de dollars et a suspendu les retraits. Pour les clients européens existants, c'est la seule voie que MiCA leur avait laissée qui se ferme.

December 18, 2024 9:42 AM
Le staking de Magic Eden expliqué : staking du $ME et récompenses en USDC
Depuis février 2026, les stakers de $ME se partagent 7,5 % des revenus de Magic Eden sous forme de récompenses mensuelles en USDC. Comment fonctionne le staking aujourd’hui, comment fonctionnait l’ancien système de quêtes et à quoi faire attention.
August 21, 2026 5:30 PM
Application de portefeuille sans agrément de la BaFin : quand la conservation de cryptoactifs exige une autorisation
Le 19 août 2026, la BaFin a publié deux communications aux consommateurs sur des offres de portefeuille. Celui qui contrôle les moyens d’accès détermine si un agrément est nécessaire.
September 17, 2026 5:15 PM

D'CENT App Wallet : comment savoir si votre phrase de récupération doit déménager
Le fabricant IoTrust signale des transferts d’actifs suspects dans le portefeuille applicatif D'CENT et demande aux utilisateurs de déplacer leurs avoirs. Une seule question tranche : votre phrase de récupération a-t-elle déjà été saisie dans l’application ?
August 23, 2026 11:16 PM
Exploit de gouvernance chez Term Finance : pourquoi un code audité ne protège pas vos dépôts DeFi
Le 23 août 2026, environ 8,5 millions de dollars ont quitté le protocole de prêt Ethereum Term Finance, un attaquant ayant acheté la majorité des voix sur les coffres de dépôts. Le code est resté intact : voici comment juger de la facilité avec laquelle un coffre DeFi s'ouvre par un vote.
August 17, 2026 5:19 AM
Perp DEX : 42 millions envolés en huit jours, qui détient les clés ?
Ostium et AFX ont été vidés en huit jours, les deux fois par les clés et non par les contrats intelligents. Les sept questions auxquelles vous devez savoir répondre avant tout dépôt.
September 30, 2026 11:26 PM
766 millions de dollars de piratages crypto en un mois : les conséquences pour votre conservation
CertiK compte environ 766,4 millions de dollars de dégâts pour septembre 2026, la valeur mensuelle la plus élevée de l’année. Deux incidents en portent plus de 92 pour cent, et tous deux frappent un endroit où votre propre solde pourrait se trouver.
September 28, 2026 8:18 AM
Gas d’Ethereum à un centime : ce que cela change pour vos transferts ERC20
Un virement d’ether coûtait environ un centime le 27 septembre 2026, un échange sur une plateforme décentralisée huit. Ce guide explique comment le gas se facture en gwei, ce qu’il faut consulter sur Etherscan et quelles trois erreurs reviennent le plus souvent lors d’un transfert ERC20.
September 23, 2026 5:12 PM
Exploit du pont Fetch.ai : ce que les détenteurs de FET, AGIX et NTX doivent vérifier
Un appel unique a vidé le 19 septembre la liquidité en FET du pont de SingularityNET, puis des centaines de millions de jetons sans contre-valeur ont été émis. Ce qui est touché, ce que Fetch.ai a arrêté et ce qu'il faut vérifier côté portefeuille, plateforme et fiscalité.
September 20, 2026 5:16 PM

Reconnaître le phishing crypto après une fuite de données : les signaux d’alerte du faux courriel
Après chaque fuite de données importante, le nombre de courriels de phishing envoyés au nom de plateformes crypto et de fabricants de portefeuilles augmente. Ce texte vous montre à quoi reconnaître un tel message, quelles données un prestataire sérieux ne demande jamais par courriel et ce qu’il faut faire dans la première heure après un clic.
September 13, 2026 11:15 PM
Piratage de Chainflip sur Tron : comment vérifier si votre échange USDT est toujours bloqué
Le 12 septembre 2026, un attaquant a retiré 736 442 USDT par la voie Tron de Chainflip, et les échanges sont à l’arrêt depuis. Le 13 septembre, nous avons mesuré nous-mêmes quelles fonctions du protocole sont désactivées et lesquelles continuent de tourner.
September 13, 2026 5:16 AM
Piratage de Symbiosis : comment vérifier si votre bitcoin ponté peut encore sortir
Un attaquant a frappé des milliards de syBTC non couverts sur le pont interchaînes Symbiosis et en a retiré environ 336 000 dollars. Nous avons vérifié nous-mêmes le 12 septembre quelles routes fonctionnent encore : la voie vers le pont est suspendue, la voie de sortie reste ouverte.
September 10, 2026 2:30 AM

En finir avec le blind signing : ce qu’il faut vérifier sur votre portefeuille matériel après la mise à jour Trezor
Depuis le 7 septembre, Trezor affiche les données de contrat en clair sur l’appareil, et non plus une seule suite hexadécimale. Notre propre décompte montre quelle part du capital Ethereum est atteinte et où vous continuez de signer à l’aveugle.

September 7, 2026 12:30 PM
Liquid Network piraté : 320 millions de dollars en Bitcoin envolés, et le pirate veut les rendre
Près de 4 000 BTC ont quitté le portefeuille de la fédération Liquid. L'attaquant se dit white hat et négocie désormais on-chain avec Blockstream.
September 3, 2026 11:21 AM

Bitcoin perdu lors d’un piratage de portefeuille : quelle fiscalité en Autriche ?
Des bitcoins perdus à cause de pirates ? En Autriche, le vol d’avoirs détenus à titre privé ne crée en principe aucune perte utilisable sur le plan fiscal. Seule une indemnisation ultérieure change la donne.
August 31, 2026 11:16 AM

Fausse vérification AML pour portefeuilles crypto : comment reconnaître les sites frauduleux
Des sites frauduleux se font passer pour des services de contrôle anti-blanchiment d'adresses crypto et vous invitent à connecter votre portefeuille. Une vérification authentique n'a besoin que de l'adresse publique, et trois des domaines cités par Malwarebytes répondent encore douze jours plus tard.
August 30, 2026 2:24 AM
Exploit Ajna : 775 400 dollars envolés et aucun bouton pause dans le protocole de prêt décentralisé
Entre le 28 et le 29 août 2026, environ 775 400 dollars ont quitté sept pools Ethereum du protocole de prêt Ajna v2. Le contrat étant immuable et dépourvu de gouvernance, il n'existe aucun bouton pause : c'est aux utilisateurs de retirer eux-mêmes.
August 25, 2026 11:13 PM
Ledger comble une faille dans l'application Ethereum : quand l'écran affiche autre chose que ce que vous signez
Ledger a comblé dans son application Ethereum une faille qui permettait à une application malveillante de substituer une autre transaction à celle qui avait été vérifiée. Les détenteurs d'ethers ou de jetons ERC-20 sur l'appareil devraient contrôler la version de l'application et faire le ménage dans leurs anciennes autorisations de jetons.
August 22, 2026 5:16 PM
Crypto volée : où porter plainte vraiment et ce qui compte dans les premières heures
Après un vol, on commence en général par chercher sur Internet et on sauvegarde en dernier, alors que l’ordre inverse s’impose. Ce que vous devez consigner dans les premières heures, où s’adressent réellement les particuliers, et où se situe la limite du possible.
August 21, 2026 8:26 PM
Restaurer sa seed chez un autre fabricant : ce que BIP39 garantit et ce qu'il ne garantit pas
Votre seed vous appartient, l'appareil appartient à une entreprise. Ce texte explique ce que le standard ouvert BIP39 garantit réellement, pourquoi un mauvais chemin de dérivation fait paraître vide un portefeuille plein, et par quel test vérifier les deux en vingt minutes.
August 4, 2026 3:50 PM
Les pertes Coldcard approchent 114 millions de dollars: pourquoi le bitcoin monte-t-il quand même ?
Une quatrième vague a siphonné 449 BTC de plus lundi. Le bitcoin remonte pourtant vers 64 000 $. Ce qui a changé et qui reste exposé.

July 18, 2026 7:56 PM

Le FBI arrête un étudiant de Floride qui cachait un malware voleur de cryptos dans des jeux Steam
Le FBI a arrêté un homme de 21 ans qui aurait caché un malware dans des jeux Steam pour vider les portefeuilles crypto : 220 000 dollars dérobés.
August 29, 2024 11:29 AM

Dernières nouvelles: La SEC s'attaque aux NFT!
La répression de la SEC contre les NFT menace de remodeler le marché des objets de collection numériques. Quel sera l'impact sur OpenSea, les créateurs, les marques et l'avenir des NFT?
May 21, 2024 6:57 PM

Lancement et Réaction Immédiate: Qu'est-il arrivé à la collection NFT "Super Punk World"?
Yuga Labs met un terme au projet CryptoPunks suite aux réactions négatives suscitées par la collection "Super Punk World". Comment la réaction de la communauté a-t-elle influencé cette décision et que signifie-t-elle pour l'avenir de CryptoPunks?
September 29, 2026 5:36 AM
50 coins aux cours réels dans un portefeuille virtuel crypto, sans ouvrir de compte
Un portefeuille virtuel vous montre comment votre sélection aurait évolué, sans risquer un euro. Pourquoi les cryptomonnaies s'y comportent autrement que les actions, et comment démarrer sans inscription.

Vous pourriez aussi aimer