
Hackeo a Bitget por 351 millones de dólares: qué debes comprobar ahora en tu exchange de criptomonedas
Bitget comunica salidas no autorizadas de unos 351,6 millones de dólares y ha suspendido los retiros. Para los clientes europeos existentes se cierra así la única vía que MiCA les había dejado.




¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
La noche del jueves 24 de septiembre de 2026, el exchange de criptomonedas Bitget afirmó haber detectado a las 18:31 UTC salidas no autorizadas desde una parte de sus monederos y haber suspendido a continuación los retiros. La cifra que menciona la propia empresa ronda los 351,6 millones de dólares. Para un inversor europeo, el dato decisivo no es la magnitud del daño, sino el bloqueo de los retiros: quien todavía mantenga un saldo residual en Bitget no puede acceder a él en este momento.
Eso afecta a un grupo que ya iba contrarreloj. Desde el 1 de julio de 2026 como muy tarde, los proveedores sin autorización MiCA no pueden iniciar nuevas operaciones en el Espacio Económico Europeo. Bitget ha abandonado el mercado del EEE por fases y ha remitido a sus clientes existentes a retirar sus saldos. Justo esa única vía que quedaba está ahora cerrada temporalmente.
Qué ha ocurrido en Bitget: monederos calientes, templados y 351,6 millones de dólares
Un monedero caliente (hot wallet) es un monedero de un exchange cuya clave privada permanece conectada de forma continua a internet. Tiene que estarlo, porque los retiros deben ejecutarse en segundos. Un monedero frío (cold wallet) mantiene la clave fuera de línea, normalmente en un hardware separado; es lento, pero queda fuera del alcance de un atacante que opere desde la red. Entre ambos se sitúa el monedero templado (warm wallet), un nivel intermedio con acceso a la red limitado pero real.
Bitget describe su custodia como una arquitectura de tres niveles formada exactamente por esas capas. Según la directora ejecutiva Gracy Chen, citada por CoinDesk, solo está afectada una parte del nivel caliente y templado, mientras que los monederos fríos permanecen intactos. Los importes que los observadores veían en la cadena divergieron al principio: los analistas de blockchain notificaron en las primeras horas movimientos de entre 178 y 183 millones de dólares aproximadamente, mientras que la empresa habla de 351,6 millones de dólares. Una horquilla así es normal en las primeras horas tras un incidente, porque los observadores externos solo ven las transacciones que ya han podido atribuir.
Según el análisis de CryptoSlate, las salidas se repartieron en quince transferencias y siete activos a través de varias redes. El mayor bloque individual correspondió con un 44,4 % a Ethereum; también resultaron afectados, entre otros, BNB, AVAX y la stablecoin USDT. Llama la atención que los fondos se agruparan después en una única dirección.
El exchange trata de forma distinta los depósitos y los retiros: los depósitos y la operativa siguen funcionando, según la empresa, y solo los retiros quedan en pausa mientras dura la revisión de seguridad. Bitget anunció actualizaciones cada hora y un informe completo sobre la causa en un plazo de 24 horas. Ninguno de los dos estaba disponible al cierre de esta edición.
Por qué el bloqueo de retiros golpea sobre todo a los clientes europeos existentes
Para un inversor europeo el caso puede parecer lejano, porque Bitget ya no puede hacer negocio nuevo aquí. Precisamente eso vuelve la situación más incómoda, no más inofensiva. Cuando un proveedor se retira de forma ordenada del EEE, a los clientes existentes suele quedarles una sola acción: retirar. Si esa vía queda bloqueada por tiempo indefinido, los afectados pierden la única opción que la regulación les había dejado.
A ello se suma un segundo plazo que nada tiene que ver con el incidente y que, aun así, corre en paralelo. El 18 de septiembre Bitget había anunciado la retirada de los pares COTI/USDT, SAGA/USDT y RVN/USDT para el 24 de septiembre a las 10:00 UTC. Para esos tres valores, los retiros siguen abiertos hasta el 24 de diciembre de 2026 a las 10:00 UTC, según el anuncio. Quien todavía mantenga posiciones ahí tiene, por tanto, una fecha en el calendario y a la vez una vía de retiro bloqueada. Esa simultaneidad explica por qué aquí esperar no lo resuelve solo.
En la práctica: comprueba hoy mismo si te ves afectado. Entra en tu cuenta, anota el saldo con fecha y hora, haz una captura de pantalla y cursa una orden de retiro en cuanto la función vuelva a abrirse. Un saldo documentado es después la base de cualquier reclamación y de tu declaración fiscal. No respondas a correos ni a mensajes directos que en esta situación te ofrezcan ayuda para retirar: un bloqueo de retiros es justo el momento en que los estafadores se acercan a las listas de clientes con supuestos servicios de recuperación.
MiCA y el registro de la ESMA: qué exchange puede atenderte
El reglamento europeo sobre mercados de criptoactivos, MiCA en su forma abreviada, exige desde 2025 a todo proveedor que preste servicios sobre criptoactivos en el EEE una autorización como PSC (proveedor de servicios de criptoactivos). Los proveedores autorizados figuran en un registro público de la autoridad europea de valores y mercados, la ESMA. Las reglas transitorias para los proveedores antiguos expiraron en la UE a más tardar el 1 de julio de 2026, y en Alemania ya el 31 de diciembre de 2025.
Corrección (30 de septiembre de 2026): una versión anterior indicaba el 1 de julio de 2026 como fin del periodo transitorio, sin la norma alemana. Según el artículo 143, apartado 3, del reglamento MiCA (Reglamento (UE) 2023/1114), el régimen transitorio se aplicaba en la UE como máximo hasta el 1 de julio de 2026, y los Estados miembros podían acortarlo. Alemania lo hizo: según el artículo 50, apartado 2, número 3, de la ley alemana de supervisión de los mercados de criptoactivos (KMAG), la autorización prorrogada expiró a más tardar el 31 de diciembre de 2025.
Bitget no dispone de esa autorización y no figura en ese registro. La empresa ha solicitado una licencia en Austria y está construyendo una entidad europea en Viena; hasta que se le conceda, no ofrece servicios en el EEE. Lo que en retrospectiva parece un trámite es la diferencia real para ti: con un proveedor autorizado tendrías un supervisor europeo como interlocutor, obligaciones de información y requisitos documentados de custodia. Sin autorización falta todo ese aparato y dependes de los compromisos de la empresa.
De ahí se deriva la primera comprobación, que va más allá de este caso concreto. Mira bajo qué sociedad y en qué país está realmente autorizado tu proveedor, y contrástalo con el registro de la ESMA. Si buscas una orientación, nuestro panorama de exchanges cripto regulados para inversores europeos recoge los proveedores que han superado ese listón. Las obligaciones que asumen esas empresas bajo el régimen de licencia de MiCA son un tema aparte que hemos tratado en otro lugar.
Un malentendido aparece a menudo: una autorización MiCA no es un escudo frente a los ataques. Obliga al proveedor a cumplir requisitos de organización y a separar el patrimonio de los clientes, y te da un interlocutor regulado en caso de siniestro. No impide la intrusión técnica.

Los tres niveles de monederos de un exchange: qué protege de verdad tu saldo
Cuando mantienes monedas en una cuenta de un exchange, no posees monedas en la blockchain, sino un derecho de crédito frente a la empresa. El exchange lleva internamente una cuenta de tu saldo y guarda las posiciones de todos los clientes agrupadas en sus propios monederos. Esa distinción se vuelve relevante en el momento en que las posiciones del exchange caen por debajo de la suma de los derechos de sus clientes.
El reparto entre caliente, templado y frío es la respuesta habitual a ese riesgo. La gran mayoría de las posiciones de los clientes debe permanecer fuera de línea, mientras que solo se mantiene en línea una reserva de trabajo, suficiente para la operativa diaria de retiros. Si el reparto funciona como está previsto, una intrusión en el monedero caliente alcanza únicamente esa reserva de trabajo. En el caso presente, sin embargo, la cifra que menciona la empresa se sitúa en cientos de millones, lo que muestra el tamaño que alcanza esa reserva en un exchange grande.
De ahí puedes derivar una pregunta que cabe plantear a cualquier proveedor: ¿publica una prueba de sus reservas y puede comprobarse esa prueba de forma independiente? Una acreditación con valor menciona direcciones, una fecha de corte y un procedimiento con el que los clientes puedan verificar que su propio saldo está incluido. Una nota de prensa con una cifra total y sin direcciones comprobables no cumple ese requisito.
El fondo de protección no es un fondo de garantía de depósitos: qué significan 464 millones de dólares de cobertura
Bitget remite a un fondo de protección propio que, según la empresa, mantiene más de 464 millones de dólares y cubriría el daño por completo. Ese compromiso solo es sólido dentro del marco en que está formulado, y ese marco difiere de raíz de lo que conoces por tu cuenta bancaria.
El fondo de garantía de depósitos legal en la Unión Europea protege los saldos bancarios hasta 100.000 euros por cliente y entidad. Se apoya en una directiva, está sujeto a supervisión pública y se aplica con independencia de si el banco quiere pagar. El fondo de protección de un exchange cripto es, en cambio, una reserva voluntaria de la empresa. Sobre el pago, el orden y el importe decide la propia empresa. Para los criptoactivos no existe en la UE ningún fondo de garantía de depósitos legal, tampoco bajo MiCA.
Esto no dice nada sobre la disposición de Bitget a pagar; describe la naturaleza del instrumento. Un fondo de protección puede absorber un daño por completo, y en el sector ya lo ha hecho. Lo que no puedes hacer es confiar en él del mismo modo en que confías en un aval bancario.
Autocustodia y cartera hardware: cuándo compensa mudarse de la cuenta del exchange
La autocustodia significa que guardas tú mismo la clave privada de tus monedas y que nadie más puede disponer de ellas. Una cartera hardware es un pequeño dispositivo que genera esa clave y la mantiene permanentemente separada de tu ordenador; las transferencias se confirman en el dispositivo y la clave nunca sale de él. La frase semilla es la secuencia de palabras con la que esa clave puede restaurarse y, por tanto, el acceso real a tu patrimonio.
La ventaja está a la vista: una intrusión en un exchange no alcanza las posiciones que están en un dispositivo propio. El reverso se subestima con frecuencia. Quien custodia por su cuenta no tiene un teléfono de recuperación. Una semilla perdida o fotografiada supone la pérdida definitiva, y en agosto de 2026 un fallo en la generación de claves de ciertos dispositivos fuera de línea demostró que también esta vía acarrea riesgos propios.
Una regla práctica útil separa según el uso. Los importes con los que operas activamente pueden estar en un exchange regulado, porque ahí necesitas poder actuar rápido. Todo lo que quieras mantener durante meses, y cuya pérdida te dolería, corresponde a tu propio hardware. Si te mudas por primera vez, infórmate antes en nuestra comparativa de carteras hardware y envía primero un importe pequeño de prueba antes de mandar el resto.
Al cuidado pertenece un punto que no cuesta nada y que se olvida con regularidad: anota la frase semilla a mano, guárdala separada del dispositivo y no la deposites nunca como foto, como archivo de texto ni en un almacenamiento en la nube. La pérdida total más frecuente en la autocustodia rara vez se debe a un ataque contra el dispositivo. Casi siempre existía una copia de la semilla en un lugar al que llegó otra persona.

Impuestos y plazo de tenencia: qué supone un saldo congelado para tu declaración
Un bloqueo de retiros es, en términos fiscales, un no suceso de entrada. Mientras tus monedas figuren en la cuenta y simplemente no puedan moverse, no has vendido ni permutado, y no se produce ninguna transmisión. En Alemania, el plazo de tenencia de un año del artículo 23 de la ley del impuesto sobre la renta sigue corriendo durante ese tiempo, porque se vincula a la adquisición y a la transmisión, no a la disponibilidad.
La cosa cambia en cuanto un saldo bloqueado se convierte en una pérdida efectiva. Si una pérdida derivada de criptoactivos robados o ya no retirables puede computarse fiscalmente, y de qué manera, no está resuelto en Alemania y depende del caso concreto. El ministerio federal de Hacienda no se posicionó con claridad sobre las pérdidas por robo en su escrito sobre criptoactivos. De ahí se deriva para ti, sobre todo, un deber de documentación por cuenta propia: guarda extractos de cuenta, listados de transacciones y las comunicaciones del proveedor con su fecha mientras todavía tengas acceso a tu cuenta.
Si ya llevas una herramienta de cartera, anota ahí la operación como una partida propia en lugar de retenerla de memoria. Nuestro panorama de software fiscal de criptomonedas y rastreadores de cartera muestra qué programas emiten los justificantes en una forma que acepta una agencia tributaria. Con importes elevados, acudir a un asesor fiscal sale más barato, porque una partida de pérdidas mal planteada genera preguntas después.
Septiembre de 2026 en el balance de ataques: Liquid Network, Bitget y el total del año
El incidente no está solo. Según las cifras que CryptoSlate reúne apoyándose en DeFiLlama, las pérdidas por ataques en septiembre de 2026 ya alcanzaban unos 342 millones de dólares antes del incidente de Bitget. Con el daño ahora comunicado, el mes suma más de 684 millones de dólares y supera así el máximo anual anterior, fijado en abril en 646,9 millones de dólares.
La mayor partida individual anterior la puso a principios de septiembre la Liquid Network, con unos 320 millones de dólares, donde los atacantes declararon haber actuado como white hats. A ello se sumaron incidentes menores, entre otros un ataque a un monedero caliente del proveedor Duelbits por unos 7 millones de dólares. Para situarlo: un balance mensual depende en gran medida de unos pocos casos individuales grandes, y de ahí no se lee ninguna tendencia para el trimestre que viene.
Para valorar tu propio riesgo resulta de todos modos más útil otra observación. Los grandes daños de este año se produjeron de forma abrumadora allí donde el patrimonio estaba agrupado en un custodio. Eso vale también para los casos ordenados: tanto el cierre de BitMEX el 23 de septiembre como la clausura anunciada de CoinEx a final de año han colocado a los clientes en la misma situación, la de tener que sacar saldos bajo presión de tiempo de una plataforma que ya no podían elegir. El propio Bitcoin apenas reaccionó a la noticia esa noche; el mercado trata ya una intrusión en un exchange concreto como un suceso de ese exchange.
Comprobaciones tras el ataque a Bitget: qué te llevas
- Aclara hoy si te ves afectado y documenta la situación. Entra en tu cuenta, anota los saldos con fecha y hora, guarda el listado de transacciones y las comunicaciones del proveedor, y cursa la orden de retiro en cuanto la función vuelva a estar abierta. Para los tres pares retirados el 24 de septiembre, la ventana de retiro termina el 24 de diciembre de 2026. Conserva los justificantes tal como una agencia tributaria querrá verlos después — las herramientas adecuadas están en nuestra comparativa de software fiscal de criptomonedas.
- Comprueba la autorización de cada exchange que uses. Mira qué sociedad y en qué país responde de tu cuenta, y contrástala con el registro de la ESMA. Un proveedor sin autorización como PSC no puede atenderte en el EEE, y en caso de conflicto te faltará el supervisor europeo como interlocutor. Las casas que han superado ese listón figuran en nuestro panorama de exchanges cripto regulados.
- Separa la posición de trading y la posición de largo plazo. Lo que mueves puede estar en el exchange; lo que mantienes durante meses corresponde a tu propio hardware, con la frase semilla anotada a mano y guardada aparte del dispositivo, y un pequeño importe de prueba antes de la primera transferencia grande. Los dispositivos y sus diferencias los encuentras en nuestra comparativa de carteras hardware.
Una última valoración, válida en el momento de escribir estas líneas: Bitget comunicó el incidente por su cuenta, cifró el daño y prometió cobertura con su propio fondo de protección. Si los retiros reabrirán con rapidez y si el informe de causas anunciado responderá a las preguntas abiertas no era previsible al cierre de la edición. Hasta entonces rige para ti la regla sobria que esta noche ha vuelto a confirmar: un saldo en un exchange es un derecho de crédito frente a una empresa, y su valor depende de que esa empresa pueda pagar y tenga permiso para hacerlo.
(24 de septiembre de 2026. Este artículo no constituye asesoramiento de inversión. Los precios y las tarifas cambian; comprueba las condiciones con el proveedor antes de comprar.)
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Fondos de protección de los exchanges de criptomonedas: qué cubre de verdad tu saldo tras el hackeo a Bitget
- 387,5 millones de dólares en Bitget: el ataque entró por un software de seguridad de terceros, qué vigilar ahora
- NEAR Intents bloquea 50 millones de dólares del hackeo de Bitget: por qué THORChain dejó pasar los intercambios
- Bitget tras el hackeo: los retiros vuelven y el fondo de protección supera los 300 millones de dólares
- Tu exchange de criptomonedas te pide retirar los fondos: cómo detectar el phishing tras la fecha límite de MiCA
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
September 26, 2026 5:19 PM
Bitget reabre los retiros el 28 de septiembre: qué comprobar ahora en tu saldo residual
Bitget libera en cuatro etapas, a partir del 28 de septiembre, los retiros bloqueados tras el incidente del 24 de septiembre. Para un saldo residual desde Alemania es un plazo, no un motivo para esperar.
September 20, 2026 5:16 PM

Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
Tras cada gran filtración de datos aumenta el número de correos de phishing enviados en nombre de exchanges de criptomonedas y fabricantes de monederos. Este texto te muestra cómo reconocer un mensaje así, qué datos no pide nunca por correo un proveedor serio y qué hacer en la primera hora después de un clic.
October 2, 2026 8:21 AM
1.260 millones de dólares en tres meses: los hackeos cripto marcan su máximo de 2026
La firma de seguridad CertiK contabiliza en el tercer trimestre de 2026 unos 1.260 millones de dólares de daño en 247 incidentes. Septiembre, con 99 casos, fue el mes más duro del año: estos son los antecedentes y las consecuencias para tu custodia.
September 4, 2026 11:20 PM

Filtración de datos de Trezor: ¿estoy afectado y qué debo hacer ahora?
Trezor amplió el 4 de septiembre de 2026 la filtración de datos del proveedor de envíos ShipMonk: unas 67.000 personas afectadas más, algo más de 80.000 en total, por pedidos de noviembre de 2019 a agosto de 2021. Cómo comprobar en dos minutos si estás entre ellas y qué significa un domicilio expuesto para la autocustodia.

July 2, 2026 11:28 PM
Binance sale de la UE: cómo cambiar a un exchange regulado por MiCA
Binance ha abandonado el mercado europeo. Qué exchanges tienen licencia MiCA, cómo comprobar que una autorización es real y cómo trasladar tus fondos paso a paso.
September 25, 2026 8:16 AM
La supervisión europea eleva el riesgo cuántico: qué revisar en la custodia de tus criptomonedas
La EBA, la EIOPA y ESMA citan expresamente los ordenadores cuánticos como amenaza para la criptografía de las cadenas de bloques en su cuadro de riesgos de otoño del 23 de septiembre. Qué dice el documento, qué plazos de migración corren hasta 2030 y tres cosas que puedes revisar en tu custodia.
September 7, 2026 8:29 PM

Claves robadas en vez de fallos de código: por qué la clave privada es la puerta de entrada de los hackeos cripto de 2026
Las claves privadas comprometidas superaron por primera vez en 2026 a los fallos del código de los contratos inteligentes como vía de ataque más frecuente. Qué hay detrás del giro y cómo comprobar el punto único de tu propio montaje.
September 29, 2026 8:16 PM
MEXC devuelve 340.000 dólares: la clave de API del atacante sobrevivió al bloqueo de la cuenta
Durante la toma de control de una cuenta en MEXC, un atacante creó una clave de API con permiso de retirada que el exchange no revocó al restaurar la cuenta. Veintisiete minutos después de expirar el bloqueo de retiradas habían desaparecido unos 340.000 dólares.
September 29, 2026 11:29 PM
Los clientes retiran 463 millones de dólares de Bitget y el fondo de protección cae por debajo de 200 millones
Tras el ataque del 24 de septiembre, los clientes retiraron en un día unos 463 millones de dólares de Bitget, la mayor salida diaria desde que DefiLlama empezó a registrar reservas. El fondo de protección de usuarios cayó de 464 a menos de 200 millones de dólares.

August 6, 2026 4:05 PM
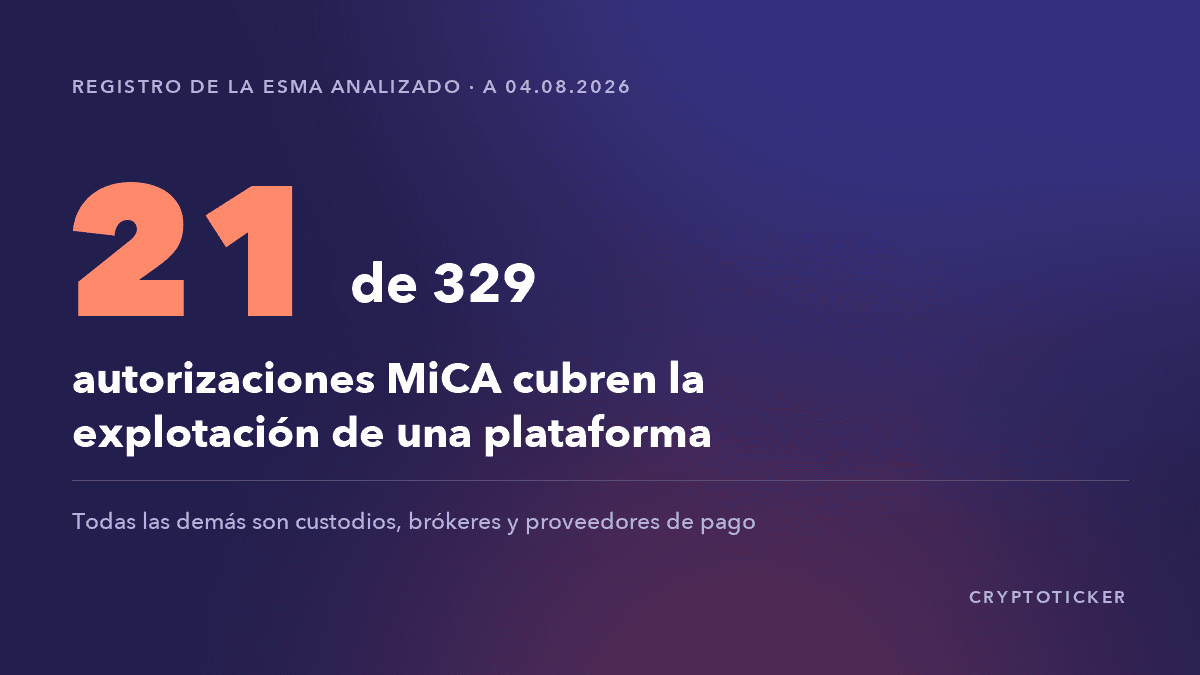
Registro MiCA: solo 21 de las 329 autorizaciones son plataformas de negociación
La ESMA publica el registro de proveedores autorizados por MiCA como archivo abierto. Lo hemos analizado por completo, y el resultado no es el que sugiere la expresión «exchange cripto autorizado».
September 16, 2026 2:32 PM

Retirada cripto a tu propia cartera: diez proveedores comprobados, tres no dejan salir tus monedas
Siete de cada diez proveedores disponibles en Alemania prevén una retirada a una dirección de cartera controlada por ti, tres no. El análisis del 16 de septiembre de 2026 muestra cómo reconocerlo antes de comprar y por qué la cuestión importa justo ahora.
August 18, 2026 11:22 AM
Advertencias de la BaFin 2026: 24 series de plataformas cripto con 639 dominios, y así compruebas tu proveedor
En 2026 la BaFin advierte cada vez más sobre series enteras de webs cripto casi idénticas en lugar de sobre proveedores aislados. Un recuento propio del conjunto completo de advertencias muestra la magnitud del fenómeno y con qué dos consultas registrales compruebas a un proveedor de forma fiable.
September 10, 2026 11:25 AM
Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
Un supuesto aviso de seguridad a clientes de un fabricante de carteras llegó por la vía de envío auténtica y superó todas las comprobaciones técnicas. La vía de comprobación que sí aguanta te cuesta cuatro minutos.
August 19, 2026 11:31 PM

Lista de advertencia de la UE sobre proveedores cripto: 167 entradas, 165 de Italia y ninguna de la BaFin
La ESMA mantiene un registro europeo de proveedores cripto no conformes. Lo contamos el 16 de agosto de 2026 y consultamos todas las direcciones web recogidas en él. Solo tres de 30 autoridades supervisoras aportan entradas, y la BaFin no está entre ellas.
August 11, 2026 2:33 PM

Guardar la frase semilla de forma segura: qué aportan el acero, la passphrase y multisig a la copia de tu cartera
El caso Coldcard situó en primer plano la cuestión del fabricante, pero apenas rozó la custodia de la copia de seguridad. Esta guía ordena el papel, el acero, la passphrase y los procedimientos de reparto conforme a los estándares BIP-39 y SLIP-0039.

May 15, 2024 1:27 PM

Estafas con criptomonedas: ¿Cómo proteger sus criptomonedas?
Con el aumento de las estafas de criptomonedas, y mientras los esfuerzos internacionales siguen trabajando para combatir estas amenazas y proteger a los inversores, se han identificado algunas tácticas recientes, y aquí está su guía completa.

September 24, 2026 11:15 PM

Predicción de Bitcoin: qué revisas en niveles, plazo de tenencia y apalancamiento antes de la decisión de tipos del 28 de octubre
Bitcoin cotiza en torno a 83.800 dólares, un tercio por debajo de su máximo de octubre de 2025, mientras el índice de sentimiento marca codicia. Qué fechas, niveles y plazos deciden de verdad tu ganancia neta en las próximas semanas, y cuáles controlas tú mismo.

September 19, 2026 8:17 AM
Chainlink supera los 12 dólares: qué deben revisar ahora los titulares de LINK
Chainlink cotiza a 12,34 dólares, un 7,4 % más que ayer. Qué parte del avance corresponde al rally del mercado, qué aporta Chainlink por sí mismo y las tres cosas que debes revisar si tienes LINK.
September 1, 2026 8:31 AM

Ataque al portapapeles: cómo el malware cambia la dirección de cartera que copiaste
Un clipper sustituye la dirección de recepción por la del atacante entre copiar y pegar, y la suma de verificación de tu cartera no se entera de nada. Qué han documentado Microsoft y la Oficina Federal de Ciberseguridad y qué comprobación deja realmente el ataque en nada.
August 25, 2026 11:32 PM

Phishing de carteras cripto por carta: por qué el código QR del buzón quiere tu frase de recuperación
Cartas con código QR reclaman una supuesta actualización urgente de la cartera en nombre de la resistencia cuántica y llevan a una página que pide la frase de recuperación. La Oficina Federal de Ciberseguridad comunicó el truco el 18 de agosto de 2026.
August 15, 2026 10:31 PM
Cierre de un exchange de criptomonedas: qué hacer antes de que venza el plazo
Binance, BitMart, Luno y Revolut han cerrado o recortado su negocio europeo en siete semanas. Esta guía muestra qué plazo vence primero, cómo tributa una venta forzosa y qué debes guardar antes de que se cierre la cuenta.
September 30, 2026 11:28 PM
766 millones de dólares en hackeos cripto en un mes: qué significa para tu custodia
CertiK cuenta unos 766,4 millones de dólares en daños para septiembre de 2026, el valor mensual más alto del año. Dos incidentes cargan con más del 92 por ciento, y ambos golpean un lugar donde también podría estar tu saldo.
September 29, 2026 11:37 AM
La ESMA pone la solicitud inversa entre sus prioridades de supervisión para 2027: lo que hay que saber si tu exchange no tiene licencia europea
La ESMA presentó el 28 de septiembre de 2026 su programa de trabajo para 2027 y convirtió la solicitud inversa en prioridad de supervisión. Qué significa si tus monedas están en un proveedor sin autorización europea y qué tres pasos tienen sentido ahora.
August 22, 2026 5:18 AM

Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
SafePal confirmó el 16 de agosto de 2026 una filtración de datos: los nombres, direcciones de entrega, números de teléfono y detalles de pedido de 39.798 clientes quedaron expuestos. Las frases semilla y las claves privadas no se vieron afectadas, pero el riesgo de phishing es considerable.
September 8, 2026 8:37 AM
Lista blanca de retiradas en el exchange: cómo bloquear la salida frente a direcciones ajenas
Una lista blanca de retiradas deja salir el saldo solo hacia direcciones autorizadas de antemano y actúa incluso cuando la contraseña y el segundo factor están comprometidos. El 8 de septiembre de 2026 comprobamos cuáles de trece proveedores documentan la función públicamente.
September 23, 2026 5:14 PM
Exploit del puente de Fetch.ai: qué deben comprobar los titulares de FET, AGIX y NTX
Una única llamada vació el 19 de septiembre la liquidez en FET del puente de SingularityNET, y después se emitieron cientos de millones de tokens sin contravalor. Qué está afectado, qué ha detenido Fetch.ai y qué comprobar en cartera, exchange e impuestos.
June 28, 2026 9:18 PM
Hackeo de Polymarket: 3,1 M$ robados mientras los mercados de predicción enfrentan su mayor prueba
El hackeo de Polymarket sorprende a los mercados de predicción, ya que se roban 3,1 millones de dólares de 11 billeteras. ¿Está el sector listo para la adopción masiva?
También te podría interesar